

Las organizaciones dependen de empleados, clientes, contratistas, aplicaciones, dispositivos y otras identidades digitales para acceder a los sistemas y la información de la empresa. A medida que las compañías adoptan servicios en la nube y entornos de trabajo distribuidos, la gestión de estas identidades y el control del acceso se convierten en una parte importante de la seguridad de la información y de las operaciones de TI.
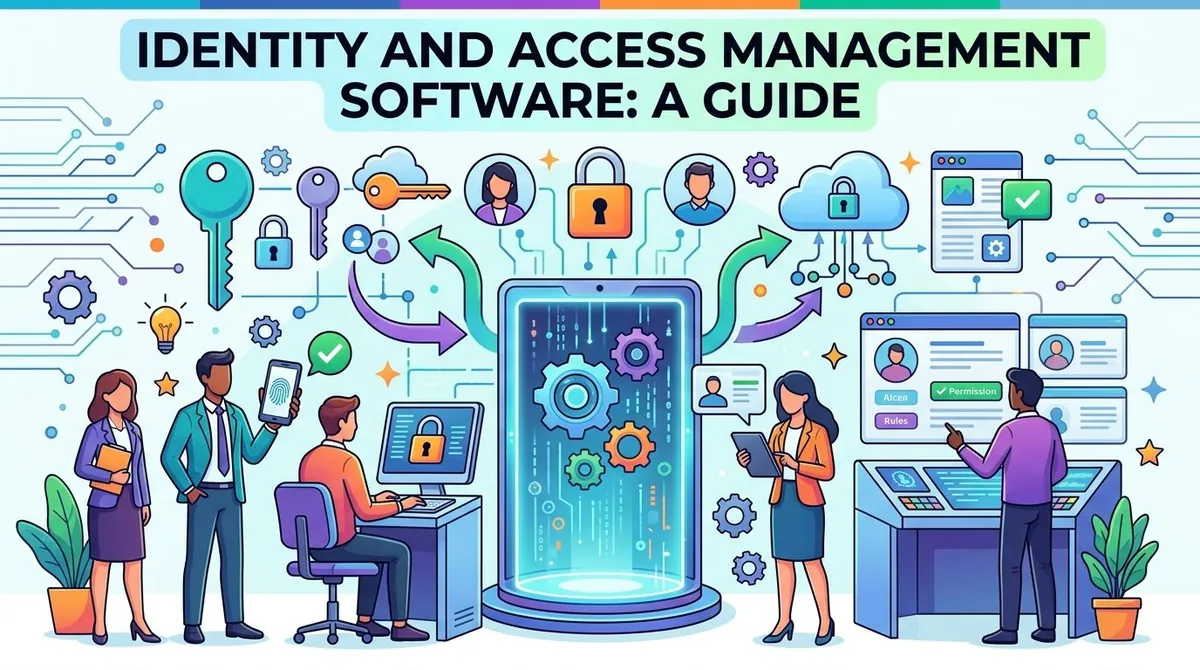
El software de gestión de identidades y accesos (IAM) ayuda a las organizaciones a gestionar las identidades digitales y a determinar quién o qué puede acceder a aplicaciones, sistemas y recursos concretos. Las plataformas de IAM pueden dar soporte a la autenticación, la autorización, los controles de acceso, el aprovisionamiento de usuarios, el inicio de sesión único y la gobernanza de identidades.
La solución de IAM adecuada depende de los usuarios, las aplicaciones, la infraestructura, los requisitos de seguridad y los procesos operativos de cada organización. Al elegir una plataforma, las empresas deben evaluar las capacidades de autenticación, la gestión de accesos, las integraciones, la automatización, la gobernanza, la escalabilidad, la seguridad y el costo.
¿Qué es el software de gestión de identidades y accesos?
El software de gestión de identidades y accesos está diseñado para garantizar que los usuarios adecuados y otras identidades tengan el acceso apropiado a los recursos correctos en el momento oportuno. Por lo general, la IAM abarca la gestión de identidades, la autenticación, la autorización y el control de accesos.
Una plataforma de IAM puede mantener información sobre usuarios y grupos, autenticar a las personas cuando inician sesión, determinar a qué recursos pueden acceder y aplicar las políticas que rigen ese acceso.
Los sistemas de IAM modernos pueden dar soporte a entornos en la nube y locales, aplicaciones, dispositivos y distintos tipos de identidades. Algunas plataformas también ofrecen herramientas para gestionar identidades de clientes e identidades no humanas, como aplicaciones y cuentas de servicio.
Funciones clave del software de IAM
Gestión de identidades
La gestión de identidades consiste en crear, mantener, actualizar y eliminar identidades digitales. Las organizaciones pueden utilizar software de IAM para gestionar usuarios, grupos, roles y otra información de identidad desde un sistema centralizado.
La gestión del ciclo de vida de las identidades también puede ayudar a las organizaciones a ajustar los accesos cuando los empleados se incorporan, cambian de puesto o abandonan la empresa.
Autenticación
La autenticación verifica que una persona, una aplicación u otra identidad es quien o lo que afirma ser.
Las plataformas de IAM pueden admitir contraseñas, autenticación multifactor (MFA), autenticación sin contraseña, llaves de seguridad y otros métodos de autenticación. Microsoft Entra ID, por ejemplo, admite MFA, autenticación sin contraseña y otros métodos de inicio de sesión.
Autorización y control de accesos
Tras la autenticación, el software de IAM determina a qué puede acceder la identidad. Las políticas de autorización pueden definir qué aplicaciones, archivos, sistemas o funciones están disponibles para determinados usuarios o grupos.
El control de acceso basado en roles (RBAC) es un enfoque habitual que permite asignar permisos en función del puesto que ocupa el usuario en la organización.
Inicio de sesión único
El inicio de sesión único (SSO) permite a los usuarios acceder a múltiples aplicaciones mediante una experiencia de autenticación centralizada, en lugar de mantener procesos de inicio de sesión independientes para cada aplicación.
El SSO puede simplificar la experiencia del usuario y, al mismo tiempo, ofrecer a los administradores una forma centralizada de gestionar el acceso a las aplicaciones.
Autenticación multifactor
La MFA exige a los usuarios que aporten más de una forma de autenticación. Según la implementación, puede combinar una contraseña con un código de verificación, una llave de seguridad, un método biométrico u otro factor de autenticación.
La MFA puede proporcionar una capa adicional de protección si una contraseña se ve comprometida.
Acceso condicional
El acceso condicional permite a las organizaciones tomar decisiones de acceso basadas en información contextual. Las políticas pueden tener en cuenta factores como la identidad del usuario, el dispositivo, la ubicación, la aplicación o el nivel de riesgo.
Microsoft Entra ID, por ejemplo, ofrece políticas de Conditional Access que pueden utilizar información sobre usuarios, ubicaciones, dispositivos y otras condiciones.
Aprovisionamiento y desaprovisionamiento de usuarios
El aprovisionamiento crea cuentas y asigna accesos cuando los usuarios necesitan aplicaciones o recursos. El desaprovisionamiento elimina o ajusta los accesos cuando dejan de ser necesarios.
Automatizar estos procesos puede reducir el trabajo administrativo manual y ayudar a las organizaciones a mantener controles de acceso más coherentes.
Gobernanza de identidades
La gobernanza de identidades se centra en gestionar y revisar los accesos a lo largo de todo el ciclo de vida de las identidades. Sus capacidades pueden incluir solicitudes de acceso, revisiones de acceso, gestión de derechos, flujos de trabajo del ciclo de vida y gestión de accesos privilegiados.
Microsoft Entra ID Governance, por ejemplo, ofrece capacidades de gestión de derechos, flujos de trabajo del ciclo de vida, revisiones de acceso y gestión de identidades privilegiadas.
Usos habituales del software de IAM
Acceso de los empleados
Las organizaciones pueden utilizar software de IAM para gestionar el acceso de los empleados a aplicaciones empresariales, servicios en la nube, sistemas internos y datos.
Identidad de los clientes
Las soluciones de gestión de identidades y accesos de clientes (CIAM) pueden gestionar el registro, la autenticación, la autorización y el acceso a las cuentas de los clientes que utilizan productos y servicios digitales.
Acceso de contratistas y socios
Las plataformas de IAM también pueden ayudar a las empresas a gestionar el acceso de contratistas, proveedores, socios y otros usuarios externos, limitando sus permisos a los recursos que necesitan.
Acceso de aplicaciones y API
La IAM puede gestionar el acceso entre aplicaciones y API, además del acceso de los usuarios humanos. Las plataformas de identidad modernas pueden admitir estándares como OAuth 2.0, OpenID Connect y SAML para los flujos de autenticación y autorización.
Acceso privilegiado
La gestión de accesos privilegiados ayuda a las organizaciones a controlar las cuentas con permisos elevados. Las empresas pueden utilizar políticas y procesos de aprobación para limitar el acceso a sistemas y recursos sensibles.
Beneficios del software de IAM
El software de IAM puede aportar varios beneficios operativos y de seguridad:
- Gestión centralizada de accesos: los administradores pueden gestionar identidades y permisos desde sistemas centralizados.
- Mayor seguridad: las políticas de autenticación y acceso pueden ayudar a reducir los accesos no autorizados.
- Experiencia de usuario simplificada: el SSO y las funciones de autoservicio pueden facilitar el acceso a empleados y clientes.
- Automatización: el aprovisionamiento, el desaprovisionamiento, las aprobaciones y las revisiones de acceso pueden automatizarse.
- Mayor visibilidad: los registros, los informes y las revisiones de acceso pueden ayudar a las organizaciones a saber quién tiene acceso a los recursos.
- Apoyo al principio de mínimo privilegio: las organizaciones pueden limitar los permisos en función de los roles, las políticas y los requisitos del negocio.
La eficacia de estas capacidades depende de cómo se diseñen, configuren, supervisen y mantengan las políticas de IAM.
Software de IAM y Zero Trust
La IAM es un componente importante de los modelos de seguridad Zero Trust, que por lo general ponen el énfasis en verificar las solicitudes de acceso en lugar de confiar automáticamente en usuarios o dispositivos solo por su ubicación en la red.
Las plataformas de identidad modernas pueden combinar la autenticación, el acceso condicional, la información de los dispositivos y las señales de riesgo a la hora de tomar decisiones de acceso. Microsoft afirma que Entra ID respalda un enfoque Zero Trust mediante una autenticación sólida y un acceso condicional basado en el riesgo.
Por tanto, la IAM debe considerarse junto con la seguridad de los endpoints, los controles de red, la seguridad de las aplicaciones y la protección de datos, y no como un sistema de seguridad aislado.
Aspectos clave al elegir software de IAM
Tipos de usuarios e identidades
Conviene determinar si la plataforma debe dar soporte a empleados, clientes, contratistas, socios, administradores, aplicaciones, cuentas de servicio u otras identidades.
Requisitos de autenticación
Es importante revisar los métodos de autenticación disponibles, las capacidades de MFA, las opciones sin contraseña, la autenticación adaptativa y la compatibilidad con las políticas de seguridad de la organización.
Integración de aplicaciones
Hay que comprobar si la plataforma de IAM se integra con las aplicaciones, los servicios en la nube, los directorios, las plataformas SaaS y la infraestructura existentes de la organización.
Automatización
Conviene valorar las capacidades de aprovisionamiento y desaprovisionamiento de usuarios, solicitudes de acceso, aprobaciones y gestión del ciclo de vida. La automatización puede reducir el trabajo administrativo repetitivo y mejorar la coherencia.
Seguridad y cumplimiento normativo
Es necesario evaluar el cifrado, los controles de acceso, los registros de auditoría, la supervisión, la detección de riesgos y las capacidades de cumplimiento. Las organizaciones también deben entender cómo se almacenan y procesan los datos de identidad.
Escalabilidad
Una plataforma de IAM debe adaptarse a los cambios en el número de usuarios, aplicaciones, dispositivos y recursos sin generar una complejidad administrativa innecesaria.
Costo total
Al calcular el costo total de una solución de IAM, conviene tener en cuenta las licencias, la implementación, la integración, la administración, el soporte y las funciones adicionales.
Ejemplos de software de IAM
Varios proveedores tecnológicos ofrecen plataformas de IAM para distintos requisitos organizativos. Microsoft Entra ID ofrece capacidades de gestión de identidades y accesos en la nube que incluyen autenticación, SSO, Conditional Access, control de acceso basado en roles, gestión de aplicaciones e integraciones de gobernanza de identidades.
Okta ofrece capacidades de gestión de identidades y accesos que abarcan la identidad de los empleados, la identidad de los clientes, la gestión de accesos, la gestión del ciclo de vida y la gobernanza de identidades.
Reflexiones finales
El software de gestión de identidades y accesos ayuda a las organizaciones a controlar las identidades digitales y a gestionar el acceso a aplicaciones, datos, infraestructura y otros recursos. Sus capacidades principales pueden incluir autenticación, autorización, SSO, MFA, aprovisionamiento, controles de acceso y gobernanza de identidades.
Al evaluar software de IAM, las organizaciones deben tener en cuenta los tipos de identidades que necesitan gestionar, los requisitos de autenticación, las integraciones con aplicaciones, la automatización, los controles de seguridad, la gobernanza, la escalabilidad y el costo total. Un entorno de IAM bien diseñado puede ofrecer una visibilidad centralizada y ayudar a las organizaciones a gestionar los accesos de forma más coherente a medida que crecen sus entornos tecnológicos.