

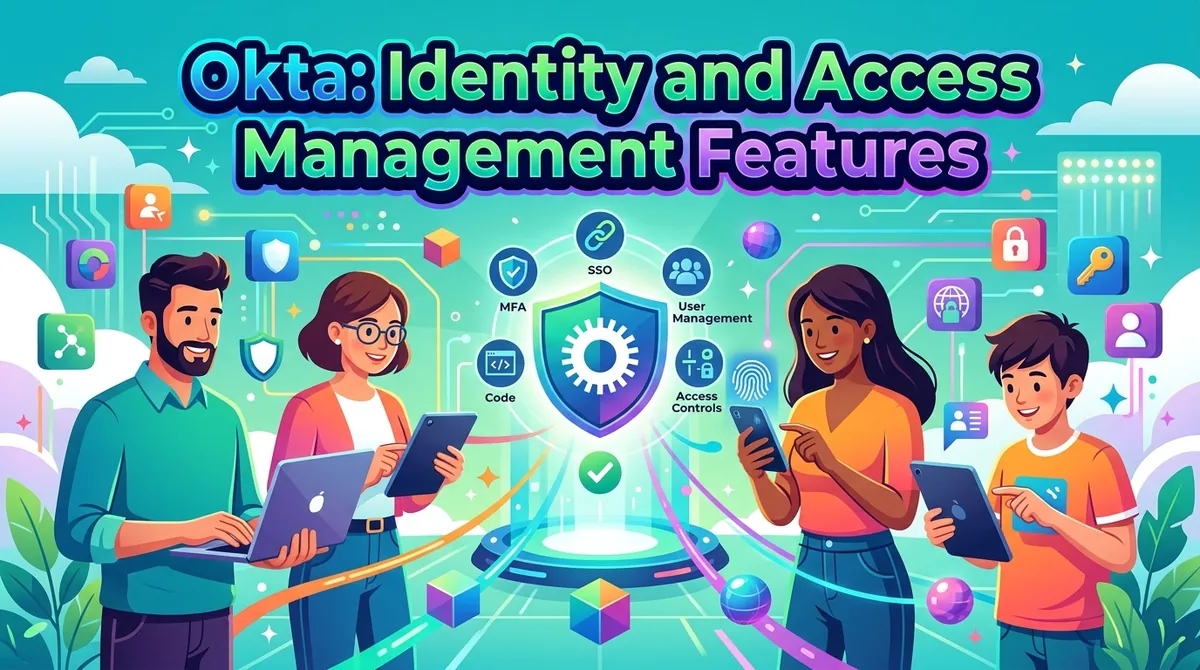
Okta es una plataforma de gestión de identidades y accesos diseñada para ayudar a las organizaciones a controlar cómo acceden a las aplicaciones y los recursos los empleados, los contratistas, los socios, los clientes y otras identidades. Sus productos abarcan la autenticación, el inicio de sesión único, la autenticación multifactor, la gestión del ciclo de vida de las identidades, los directorios, la gobernanza, el acceso privilegiado y la seguridad de las identidades.
La plataforma resulta especialmente relevante para las organizaciones que trabajan con muchas aplicaciones en la nube y necesitan una forma centralizada de gestionar las identidades de los usuarios y las políticas de acceso. Okta puede conectarse con aplicaciones en la nube y locales, almacenes de identidades, sistemas de RR. HH. y otras infraestructuras.
La cartera de Okta incluye Workforce Identity, para empleados y usuarios de negocio, y Customer Identity, para aplicaciones dirigidas a clientes externos. Otros productos abordan el acceso privilegiado, las API, el acceso desde dispositivos, la gobernanza de identidades y las identidades de agentes de IA.
¿Qué es Okta?
Okta ofrece una capa de identidad centralizada entre los usuarios y las aplicaciones o recursos a los que necesitan acceder. En lugar de que cada aplicación gestione la autenticación de forma independiente, las organizaciones pueden utilizar Okta para establecer políticas de identidad y conectar a los usuarios con los servicios autorizados.
Su cartera Workforce Identity incluye Single Sign-On, Adaptive MFA, FastPass, Universal Directory, Lifecycle Management, Identity Governance, Privileged Access, Device Access y Workflows.
Okta mantiene además un ecosistema de integraciones que abarca miles de aplicaciones, lo que permite a las organizaciones conectar los servicios de identidad con los sistemas empresariales y de TI existentes.
Inicio de sesión único
El inicio de sesión único (SSO) permite a los usuarios autenticarse a través de un proveedor de identidad central y acceder después a las aplicaciones autorizadas sin tener que introducir repetidamente credenciales distintas.
Okta admite SSO en aplicaciones en la nube, locales y móviles. Su plataforma actual anuncia más de 8.000 integraciones prediseñadas, que pueden ayudar a las organizaciones a conectar la gestión de identidades con las aplicaciones empresariales de uso común.
Para los departamentos de TI, el SSO centralizado puede simplificar el acceso a las aplicaciones y, al mismo tiempo, ofrecer un punto común para las políticas de autenticación y los informes.
Autenticación multifactor
La autenticación multifactor (MFA) añade requisitos de verificación más allá de la contraseña. Okta admite múltiples factores de autenticación, entre ellos Okta Verify, autenticadores FIDO2/WebAuthn, tarjetas inteligentes y otros métodos compatibles.
Adaptive MFA de Okta añade una evaluación contextual al proceso de autenticación. Las políticas pueden tener en cuenta factores como el estado del dispositivo, la red, la ubicación, la dirección IP y el comportamiento del usuario para determinar si debe exigirse una verificación adicional.
Esto permite a las organizaciones aplicar distintos requisitos de autenticación en función de las circunstancias que rodean cada inicio de sesión.
Autenticación sin contraseña y FastPass
Okta FastPass ofrece autenticación sin contraseña y resistente al phishing para los entornos compatibles.
En lugar de depender exclusivamente de las contraseñas tradicionales, los usuarios pueden autenticarse mediante credenciales vinculadas al dispositivo y otros factores compatibles. Okta presenta FastPass como parte de su enfoque más amplio para reducir la dependencia de las contraseñas y reforzar la autenticación.
Las organizaciones pueden combinar la autenticación sin contraseña con políticas adaptativas para establecer requisitos de acceso distintos según la aplicación o las condiciones de riesgo.
Universal Directory
Universal Directory ofrece un punto centralizado para gestionar usuarios, grupos y dispositivos.
Las organizaciones pueden conectar información de identidad procedente de fuentes como Active Directory, LDAP, sistemas de RR. HH. y otros directorios. Esto permite a los equipos de TI establecer una capa de identidad común en lugar de mantener registros de usuarios desconectados en cada aplicación.
La información del directorio también puede utilizarse en las políticas de acceso y en los flujos de aprovisionamiento automatizados.
Gestión del ciclo de vida
Los accesos de los empleados cambian a medida que las personas se incorporan a una organización, cambian de puesto o la abandonan. Lifecycle Management automatiza parte de este proceso.
Okta puede conectar la información de identidad con las aplicaciones y los sistemas de RR. HH. para aprovisionar o desaprovisionar cuentas de acuerdo con las reglas de la organización. Esto puede reducir la administración manual y ayudar a retirar los accesos cuando ya no son necesarios.
La gestión del ciclo de vida forma parte también de la oferta más amplia de Identity Governance de Okta, que combina la gobernanza de accesos, la gestión del ciclo de vida y Workflows.
Gobernanza de identidades
Identity Governance ofrece herramientas para gestionar y revisar los accesos en toda la organización.
La oferta de Identity Governance de Okta incluye Access Governance, Lifecycle Management y Workflows. Estas capacidades pueden dar soporte a solicitudes de acceso, aprobaciones, aplicación de políticas y procesos de identidad automatizados.
Las funciones de gobernanza pueden resultar especialmente relevantes para las organizaciones que necesitan más visibilidad sobre quién tiene acceso a las aplicaciones y sobre si ese acceso sigue siendo adecuado.
Acceso privilegiado
Las cuentas privilegiadas pueden otorgar acceso elevado a sistemas e infraestructuras importantes. Okta ofrece capacidades de Privileged Access diseñadas para aplicar controles más estrictos a las identidades administrativas y a los recursos sensibles.
El producto forma parte de la cartera Workforce Identity de Okta y puede combinarse con otros controles de identidad para respaldar enfoques de mínimo privilegio. Okta ofrece además Advanced Server Access para gestionar el acceso basado en la identidad a la infraestructura de servidores moderna.
Workflows y automatización de identidades
Okta Workflows ofrece automatización sin código para los procesos relacionados con la identidad.
Las organizaciones pueden utilizar flujos de trabajo para automatizar tareas como la incorporación de empleados, las actualizaciones de cuentas, los cambios de acceso, las notificaciones y las integraciones entre los sistemas de identidad y otras aplicaciones empresariales.
El plan Starter actual de Okta Workforce Identity incluye cinco Workflows, mientras que Essentials incluye 50 Workflows.
La automatización puede reducir el trabajo administrativo repetitivo y ayudar a estandarizar los procesos de identidad entre departamentos.
Seguridad de dispositivos y accesos
Okta ofrece también Device Access, que vincula la autenticación de dispositivos con el acceso a aplicaciones y recursos.
Las políticas de acceso adaptativas pueden incorporar información sobre la seguridad del dispositivo a la hora de determinar si debe concederse el acceso a un usuario. La documentación de Adaptive MFA de Okta describe comprobaciones en tiempo real del estado de los dispositivos que pueden utilizarse para restringir el acceso cuando estos no cumplen los requisitos de seguridad configurados.
De este modo se establece una conexión entre la identidad, la autenticación y la seguridad de los dispositivos, en lugar de tratar cada área como un control independiente.
Identidad de clientes y herramientas para desarrolladores
Okta ofrece asimismo capacidades de Customer Identity para las organizaciones que crean aplicaciones utilizadas por clientes u otros usuarios externos.
Los productos de Customer Identity admiten autenticación, gestión de usuarios, capacidades de ciclo de vida, autenticación a través de redes sociales y API y SDK orientados a desarrolladores. Okta mantiene además una plataforma para desarrolladores independiente destinada a integrar funciones de identidad en las aplicaciones.
Esto permite a las empresas utilizar Okta no solo para el acceso de los empleados, sino también para experiencias de autenticación integradas en sus propios productos.
IA e identidades no humanas
La gestión de identidades se está extendiendo más allá de los usuarios humanos tradicionales. Las organizaciones necesitan gestionar cada vez más cuentas de servicio, credenciales de API y agentes de IA.
Okta incluye ahora las identidades de agentes de IA y las identidades no humanas entre sus ofertas de seguridad de identidades. Su plataforma está diseñada para ofrecer visibilidad y gobernanza sobre las identidades que interactúan con aplicaciones y recursos sin corresponder a un empleado tradicional.
Okta ha introducido además capacidades de Agent SSO que tratan a los agentes de IA compatibles como identidades dentro de los flujos de gestión de accesos empresariales.
Precios de Okta
Okta publica actualmente varios niveles de precios de Workforce Identity.
- Starter: 6 $/usuario/mes
- Essentials: 17 $/usuario/mes
- Professional: precio a consultar con Okta
Starter incluye Single Sign-On, MFA, Universal Directory y cinco Workflows. Essentials añade Adaptive MFA, Privileged Access, Lifecycle Management, Access Governance y 50 Workflows. Professional añade capacidades como Device Access y funciones avanzadas adicionales de seguridad de identidades.
Okta indica que las suites de Workforce Identity se facturan anualmente y tienen un mínimo contractual anual de 1.500 $. Los precios también pueden variar en función de los productos adicionales y de los requisitos de cada organización.
Cómo evalúan las empresas Okta
Las organizaciones suelen tener en cuenta:
- El número de empleados y usuarios externos
- Las aplicaciones que requieren SSO
- Los requisitos de MFA y de autenticación sin contraseña
- Los proveedores de identidad existentes
- Las integraciones con RR. HH. y directorios
- El aprovisionamiento y desaprovisionamiento de usuarios
- Los requisitos de gobernanza y cumplimiento normativo
- Las necesidades de acceso privilegiado
- Las políticas de seguridad de dispositivos
- Los requisitos de identidad para desarrolladores y clientes
- La gestión de identidades de IA y no humanas
- El coste total de las licencias
La configuración adecuada de Okta depende de la arquitectura de identidades de la organización, su entorno de aplicaciones, sus requisitos de seguridad y su nivel de automatización.
Reflexiones finales
Okta ofrece una plataforma centrada en la identidad que abarca autenticación, SSO, MFA, directorios, gestión del ciclo de vida, gobernanza, acceso privilegiado, acceso desde dispositivos y automatización. Sus productos Workforce Identity están diseñados para centralizar el acceso de empleados y socios, mientras que Customer Identity extiende las capacidades de identidad a las aplicaciones orientadas al cliente.
A medida que las organizaciones adoptan más aplicaciones en la nube y sistemas automatizados, la gestión de identidades abarca cada vez más dispositivos, API, cuentas de servicio y agentes de IA, además de empleados. La plataforma ampliada de Okta aborda estas áreas mediante una combinación de herramientas de autenticación, gobernanza, seguridad y automatización de identidades.
Sobre la autora
Emily Carter, de 34 años, es consultora de inversiones en una publicación de asesoramiento empresarial y está especializada en mercados emergentes y gestión de riesgos. Ofrece a los emprendedores estrategias prácticas para maximizar la rentabilidad, gestionar la incertidumbre y proteger el patrimonio a largo plazo.