

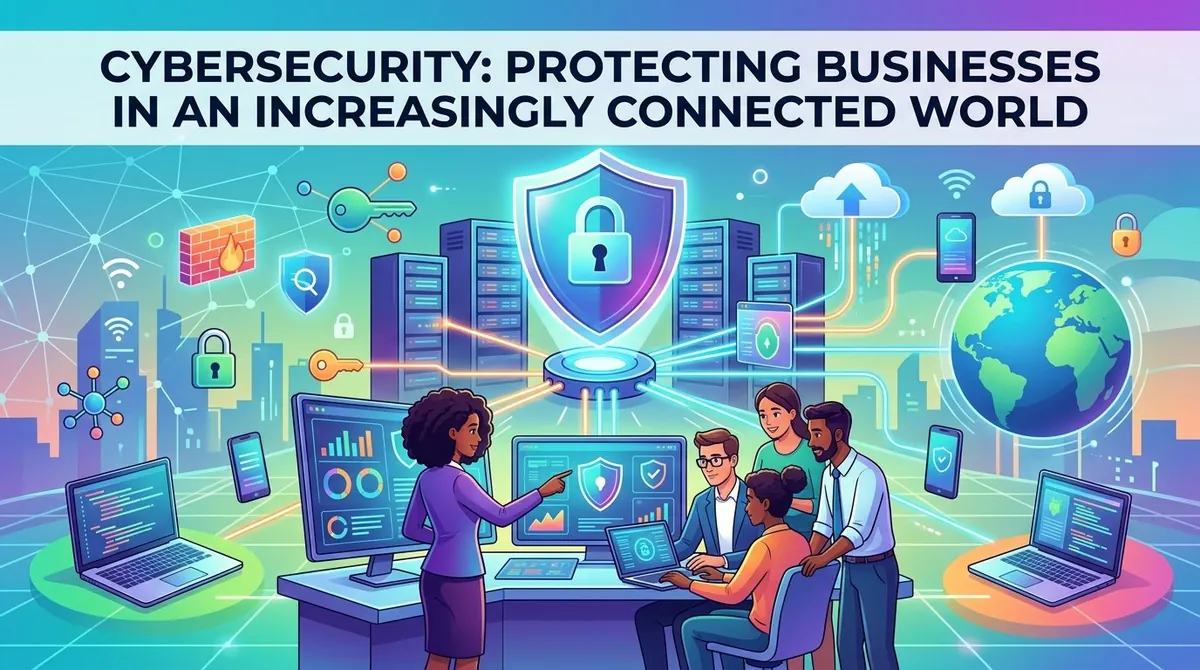
A medida que las empresas dependen cada vez más de los sistemas digitales, la ciberseguridad se ha convertido en una parte importante de las operaciones cotidianas. Las compañías recurren a aplicaciones conectadas, plataformas en la nube, bases de datos, dispositivos de los empleados y servicios en línea para comunicarse con sus clientes y gestionar procesos críticos.
Esta conectividad creciente abre nuevas oportunidades, pero también amplía el número de sistemas que las organizaciones deben proteger. Por ello, una ciberseguridad eficaz no es simplemente una cuestión técnica de los departamentos de TI. Es una responsabilidad empresarial que implica tecnología, empleados, procesos y la gestión de riesgos de la organización.
La ciberseguridad en la empresa
La ciberseguridad engloba las prácticas y tecnologías que se utilizan para proteger sistemas, redes, aplicaciones e información frente a accesos no autorizados, interrupciones, alteraciones o destrucción.
Las empresas pueden enfrentarse a muchos tipos de ciberamenazas, como el phishing, el malware, el ransomware, el robo de credenciales y los accesos no autorizados. Las posibles consecuencias van desde interrupciones operativas temporales hasta pérdidas económicas, exposición de datos y daños en las relaciones con los clientes.
Una estrategia de ciberseguridad sólida busca reducir estos riesgos y, al mismo tiempo, permitir que empleados y clientes utilicen los servicios digitales con eficiencia.
Por qué las empresas conectadas se enfrentan a un riesgo mayor
Las organizaciones actuales rara vez funcionan con un único sistema tecnológico. Los empleados pueden acceder a aplicaciones en la nube desde distintas ubicaciones, mientras que las empresas conectan sus sistemas internos con proveedores, plataformas de pago, clientes y otros servicios externos.
Este entorno interconectado puede aumentar la eficiencia, pero también genera puntos adicionales que es necesario proteger. Una cuenta de empleado comprometida, una aplicación mal configurada o un dispositivo vulnerable pueden convertirse en una puerta de entrada a otros sistemas.
Por tanto, las empresas deben abordar la ciberseguridad en todo su entorno tecnológico, en lugar de centrarse únicamente en una red central o en dispositivos concretos.
Protección de los datos empresariales
Los datos son uno de los activos más importantes que las organizaciones deben proteger. Las empresas pueden custodiar información de clientes, registros financieros, datos de empleados, propiedad intelectual, contratos y otro material sensible.
Los controles de acceso pueden ayudar a garantizar que los empleados y los sistemas solo accedan a la información necesaria para sus funciones. El cifrado puede aportar una protección adicional, ya que dificulta el uso de la información si se accede a ella sin autorización.
Las copias de seguridad periódicas son también una parte importante de la resiliencia. Mantener copias fiables de la información crítica puede ayudar a las organizaciones a recuperarse de determinadas formas de pérdida de datos o de interrupción.
Gestión de la seguridad de los empleados y las cuentas
Los empleados desempeñan un papel importante en la ciberseguridad, ya que muchos ataques intentan aprovecharse del comportamiento humano. Los mensajes de phishing, las páginas de inicio de sesión fraudulentas y las técnicas de ingeniería social pueden inducir a los usuarios a revelar sus credenciales o a conceder accesos no autorizados.
Las organizaciones pueden reducir algunos de estos riesgos mediante la formación en concienciación sobre seguridad y procedimientos internos claros. La autenticación multifactor también puede aportar una capa adicional de protección cuando las contraseñas se ven comprometidas.
Las empresas también deben revisar periódicamente los permisos de los usuarios. Los empleados que cambian de puesto o dejan la organización no deben conservar accesos innecesarios a sistemas e información.
Cómo construir una estrategia de ciberseguridad
Una estrategia de ciberseguridad práctica debe combinar controles preventivos, supervisión, concienciación de los empleados y planificación de la recuperación. Las organizaciones pueden empezar por identificar sus sistemas más importantes y comprender los riesgos asociados a ellos.
Un enfoque estructurado puede incluir:
- Identificar los activos críticos: determinar qué sistemas, aplicaciones, dispositivos e información son esenciales para las operaciones de la empresa.
- Evaluar los riesgos: identificar las posibles amenazas, vulnerabilidades y consecuencias asociadas a los activos críticos.
- Reforzar los controles de acceso: utilizar procedimientos adecuados de autenticación, permisos y gestión de cuentas.
- Supervisar los sistemas: detectar actividad inusual que pueda indicar un incidente de seguridad.
- Prepararse para la recuperación: establecer procedimientos de copia de seguridad, respuesta a incidentes y continuidad del negocio.
- Revisar de forma continua: actualizar las medidas de seguridad a medida que cambian la tecnología, las amenazas y las operaciones de la empresa.
Este enfoque ayuda a que la ciberseguridad forme parte de la gestión continua de la empresa, en lugar de ser un proyecto técnico puntual.
La computación en la nube y la ciberseguridad
La adopción de servicios en la nube ha cambiado la forma en que las organizaciones abordan la seguridad. Es posible que las empresas ya no controlen todos los componentes físicos de la infraestructura que da soporte a sus aplicaciones y datos.
Los proveedores de nube pueden ofrecer capacidades de seguridad significativas, pero las organizaciones siguen siendo responsables de cómo configuran los servicios, gestionan las cuentas, protegen la información y controlan el acceso.
Las empresas deben conocer las responsabilidades de seguridad asociadas a cada servicio en la nube que utilizan. Los permisos mal configurados, las credenciales débiles o los accesos innecesarios pueden generar riesgos incluso cuando la infraestructura de nube subyacente está gestionada de forma profesional.
Respuesta a los incidentes de ciberseguridad
Ninguna estrategia de seguridad puede garantizar que una organización no sufra nunca un incidente. Por ello, las empresas deben prepararse ante la posibilidad de que se produzca un ataque o un fallo de seguridad.
Un plan de respuesta a incidentes puede establecer quién es responsable de identificar, contener, investigar y comunicar durante un evento de seguridad. Unos procedimientos claros pueden ayudar a reducir la confusión cuando hay que tomar decisiones con rapidez.
La planificación de la recuperación es igualmente importante. Las empresas deben saber qué sistemas deben restaurarse primero, dónde se almacenan las copias de seguridad y cómo pueden continuar las operaciones mientras se investigan o reconstruyen los sistemas afectados.
Cómo medir el rendimiento en ciberseguridad
El rendimiento en ciberseguridad puede ser difícil de medir, porque evitar un incidente no es lo mismo que generar un resultado empresarial convencional. Aun así, las organizaciones pueden hacer un seguimiento de indicadores que ofrecen información sobre su nivel de seguridad.
Entre las métricas útiles pueden figurar el número de vulnerabilidades sin resolver, la participación de los empleados en la formación, la cobertura de la autenticación multifactor, los tiempos de respuesta ante incidentes, los resultados de la recuperación de copias de seguridad y el tiempo necesario para resolver los problemas de seguridad detectados.
Una medición periódica puede ayudar a la dirección a entender si los procesos de seguridad están mejorando y dónde pueden hacer falta recursos adicionales.
Retos habituales de la ciberseguridad
Las empresas pueden encontrarse con varios obstáculos al reforzar su ciberseguridad. Las organizaciones más pequeñas pueden disponer de recursos técnicos limitados, mientras que las grandes empresas pueden tener que proteger entornos complejos con numerosos sistemas y usuarios.
Otro reto consiste en mantener la seguridad sin generar fricciones innecesarias para los empleados. Unos procedimientos excesivamente complicados pueden llevar a los usuarios a buscar atajos, mientras que unos controles insuficientes pueden dejar expuestos sistemas importantes.
La ciberseguridad también debe evolucionar de forma continua. Las nuevas tecnologías, los modelos de negocio y las técnicas de ataque pueden modificar el panorama de riesgos, lo que hace imprescindibles las revisiones periódicas.
El futuro de la ciberseguridad empresarial
A medida que las empresas sigan adoptando la computación en la nube, la inteligencia artificial, los dispositivos conectados y otras tecnologías digitales, la ciberseguridad estará cada vez más integrada en las estrategias tecnológicas y operativas generales.
Es probable que las organizaciones pongan mayor énfasis en la supervisión continua, la gestión de identidades, los procesos de seguridad automatizados y la resiliencia. La ciberseguridad implicará también, cada vez más, la colaboración entre los equipos tecnológicos, los líderes empresariales, los empleados, los proveedores y otras partes interesadas.
El objetivo no es simplemente desarrollar más tecnología defensiva. Las empresas necesitan crear sistemas y procesos que les permitan prevenir, detectar, responder y recuperarse de los incidentes de seguridad sin dejar de operar con eficacia.
Por tanto, en un entorno empresarial cada vez más conectado, la ciberseguridad está estrechamente vinculada a la resiliencia operativa. Las organizaciones que tratan la seguridad como una disciplina empresarial continua pueden comprender mejor sus riesgos digitales y construir bases más sólidas para su crecimiento a largo plazo.