

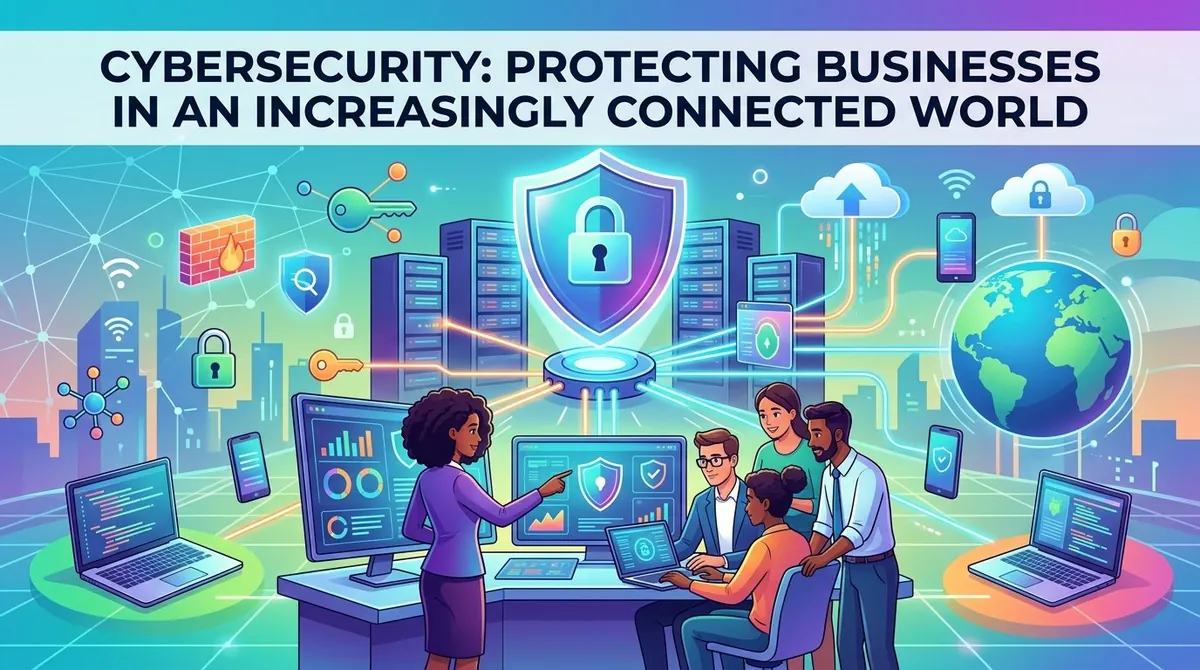
À mesure que les entreprises dépendent davantage des systèmes numériques, la cybersécurité est devenue un élément important de leurs activités quotidiennes. Les entreprises s'appuient sur des applications connectées, des plateformes cloud, des bases de données, les appareils de leurs collaborateurs et des services en ligne pour communiquer avec leurs clients et gérer leurs processus critiques.
Cette connectivité croissante crée de nouvelles opportunités, mais elle multiplie aussi le nombre de systèmes que les organisations doivent protéger. Une cybersécurité efficace n'est donc pas une simple question technique réservée aux services informatiques. C'est une responsabilité de l'entreprise qui mobilise la technologie, les collaborateurs, les processus et la gestion des risques de l'organisation.
Comprendre la cybersécurité en entreprise
La cybersécurité désigne l'ensemble des pratiques et des technologies utilisées pour protéger les systèmes, les réseaux, les applications et les informations contre l'accès non autorisé, la perturbation, l'altération ou la destruction.
Les entreprises peuvent être confrontées à de nombreux types de cybermenaces, notamment le phishing, les logiciels malveillants, les rançongiciels, le vol d'identifiants et l'accès non autorisé. Les conséquences possibles vont d'une perturbation temporaire des activités à des pertes financières, à l'exposition de données et à la dégradation des relations avec les clients.
Une stratégie de cybersécurité solide vise à réduire ces risques tout en permettant aux collaborateurs et aux clients d'utiliser efficacement les services numériques.
Pourquoi les entreprises connectées sont plus exposées
Les organisations modernes fonctionnent rarement avec un seul système technologique. Les collaborateurs peuvent accéder à des applications cloud depuis plusieurs lieux, tandis que les entreprises relient leurs systèmes internes à ceux de leurs fournisseurs, de plateformes de paiement, de leurs clients et d'autres services externes.
Cet environnement interconnecté peut accroître l'efficacité, mais il crée aussi des points supplémentaires à sécuriser. Un compte collaborateur compromis, une application mal configurée ou un appareil vulnérable peuvent potentiellement servir de porte d'entrée vers d'autres systèmes.
Les entreprises doivent donc envisager la cybersécurité sur l'ensemble de leur environnement technologique plutôt que de se concentrer uniquement sur un réseau central ou sur des appareils isolés.
Protéger les données de l'entreprise
Les données font partie des actifs les plus importants que les organisations doivent protéger. Les entreprises peuvent détenir des informations clients, des documents financiers, des données sur leurs collaborateurs, de la propriété intellectuelle, des contrats et d'autres éléments sensibles.
Les contrôles d'accès peuvent contribuer à garantir que les collaborateurs et les systèmes n'accèdent qu'aux informations nécessaires à leurs missions. Le chiffrement peut offrir une protection supplémentaire en rendant les informations plus difficiles à exploiter en cas d'accès non autorisé.
Des sauvegardes régulières sont également un élément important de la résilience. Conserver des copies fiables des informations critiques peut aider les organisations à se remettre de certaines formes de perte de données ou de perturbation.
Gérer la sécurité des collaborateurs et des comptes
Les collaborateurs jouent un rôle important dans la cybersécurité, car de nombreuses attaques cherchent à exploiter le comportement humain. Les messages de phishing, les fausses pages de connexion et les techniques d'ingénierie sociale peuvent inciter les utilisateurs à divulguer leurs identifiants ou à accorder un accès non autorisé.
Les organisations peuvent réduire une partie de ces risques grâce à la sensibilisation à la sécurité et à des procédures internes claires. L'authentification multifacteur peut aussi apporter un niveau de protection supplémentaire lorsque des mots de passe sont compromis.
Les entreprises doivent également passer régulièrement en revue les autorisations des utilisateurs. Les collaborateurs qui changent de poste ou quittent l'organisation ne doivent pas conserver d'accès inutiles aux systèmes et aux informations.
Élaborer une stratégie de cybersécurité
Une stratégie de cybersécurité pragmatique doit associer contrôles préventifs, surveillance, sensibilisation des collaborateurs et planification de la reprise. Les organisations peuvent commencer par identifier leurs systèmes les plus importants et comprendre les risques qui y sont associés.
Une démarche structurée peut comprendre les étapes suivantes :
- Identifier les actifs critiques : déterminer quels systèmes, applications, appareils et informations sont essentiels aux activités de l'entreprise.
- Évaluer les risques : identifier les menaces, les vulnérabilités et les conséquences potentielles associées aux actifs critiques.
- Renforcer les contrôles d'accès : mettre en place une authentification, des autorisations et des procédures de gestion des comptes adaptées.
- Surveiller les systèmes : repérer toute activité inhabituelle pouvant signaler un incident de sécurité.
- Se préparer à la reprise : établir des procédures de sauvegarde, de réponse aux incidents et de continuité d'activité.
- Réévaluer en continu : mettre à jour les mesures de sécurité à mesure que la technologie, les menaces et les activités de l'entreprise évoluent.
Cette approche permet d'intégrer la cybersécurité à la gestion courante de l'entreprise plutôt que d'en faire un projet technique ponctuel.
Cloud computing et cybersécurité
L'adoption des services cloud a modifié la manière dont les organisations abordent la sécurité. Les entreprises ne contrôlent plus nécessairement chaque composant physique de l'infrastructure qui héberge leurs applications et leurs données.
Les fournisseurs cloud peuvent offrir d'importantes capacités de sécurité, mais les organisations restent responsables de la configuration des services, de la gestion des comptes, de la protection des informations et du contrôle des accès.
Les entreprises doivent comprendre les responsabilités de sécurité associées à chaque service cloud qu'elles utilisent. Des autorisations mal configurées, des identifiants faibles ou des accès superflus peuvent créer des risques, même lorsque l'infrastructure cloud sous-jacente est gérée de manière professionnelle.
Répondre aux incidents de cybersécurité
Aucune stratégie de sécurité ne peut garantir qu'une organisation ne subira jamais d'incident. Les entreprises doivent donc se préparer à l'éventualité d'une attaque ou d'une défaillance de sécurité.
Un plan de réponse aux incidents peut définir qui est chargé d'identifier, de contenir, d'analyser et de communiquer lors d'un événement de sécurité. Des procédures claires peuvent contribuer à limiter la confusion lorsque des décisions doivent être prises rapidement.
La planification de la reprise est tout aussi importante. Les entreprises doivent savoir quels systèmes restaurer en priorité, où sont stockées les sauvegardes et comment poursuivre leurs activités pendant l'analyse ou la reconstruction des systèmes touchés.
Mesurer la performance en cybersécurité
La performance en cybersécurité peut être difficile à mesurer, car prévenir un incident n'a rien à voir avec la production d'un résultat opérationnel classique. Les organisations peuvent néanmoins suivre des indicateurs qui renseignent sur leur posture de sécurité.
Parmi les mesures utiles figurent le nombre de vulnérabilités non corrigées, le taux de participation aux formations, le taux de couverture de l'authentification multifacteur, les délais de réponse aux incidents, les résultats des tests de restauration des sauvegardes et le temps nécessaire pour traiter les problèmes de sécurité identifiés.
Une mesure régulière peut aider la direction à savoir si les processus de sécurité s'améliorent et où des ressources supplémentaires pourraient être nécessaires.
Difficultés courantes en cybersécurité
Les entreprises peuvent rencontrer plusieurs obstacles lorsqu'elles renforcent leur cybersécurité. Les petites organisations peuvent disposer de ressources techniques limitées, tandis que les grandes entreprises doivent parfois sécuriser des environnements complexes comprenant de nombreux systèmes et utilisateurs.
Une autre difficulté consiste à maintenir la sécurité sans créer de contraintes inutiles pour les collaborateurs. Des procédures trop compliquées peuvent inciter les utilisateurs à chercher des moyens de les contourner, tandis que des contrôles insuffisants peuvent laisser des systèmes importants exposés.
La cybersécurité doit également évoluer en permanence. Les nouvelles technologies, les nouveaux modèles économiques et les nouvelles techniques d'attaque peuvent modifier l'environnement de risque, ce qui rend les réévaluations régulières indispensables.
L'avenir de la cybersécurité en entreprise
À mesure que les entreprises adoptent le cloud computing, l'intelligence artificielle, les objets connectés et d'autres technologies numériques, la cybersécurité s'intégrera de plus en plus aux stratégies technologiques et opérationnelles globales.
Les organisations mettront probablement davantage l'accent sur la surveillance continue, la gestion des identités, l'automatisation des processus de sécurité et la résilience. La cybersécurité impliquera aussi de plus en plus une collaboration entre les équipes techniques, les dirigeants, les collaborateurs, les fournisseurs et les autres parties prenantes.
L'objectif n'est pas simplement de multiplier les technologies de défense. Les entreprises doivent mettre en place des systèmes et des processus qui leur permettent de prévenir, détecter, traiter les incidents de sécurité et s'en remettre, tout en continuant à fonctionner efficacement.
Dans un environnement économique de plus en plus connecté, la cybersécurité est donc étroitement liée à la résilience opérationnelle. Les organisations qui considèrent la sécurité comme une discipline de gestion permanente peuvent mieux comprendre leurs risques numériques et bâtir des bases plus solides pour leur croissance à long terme.