

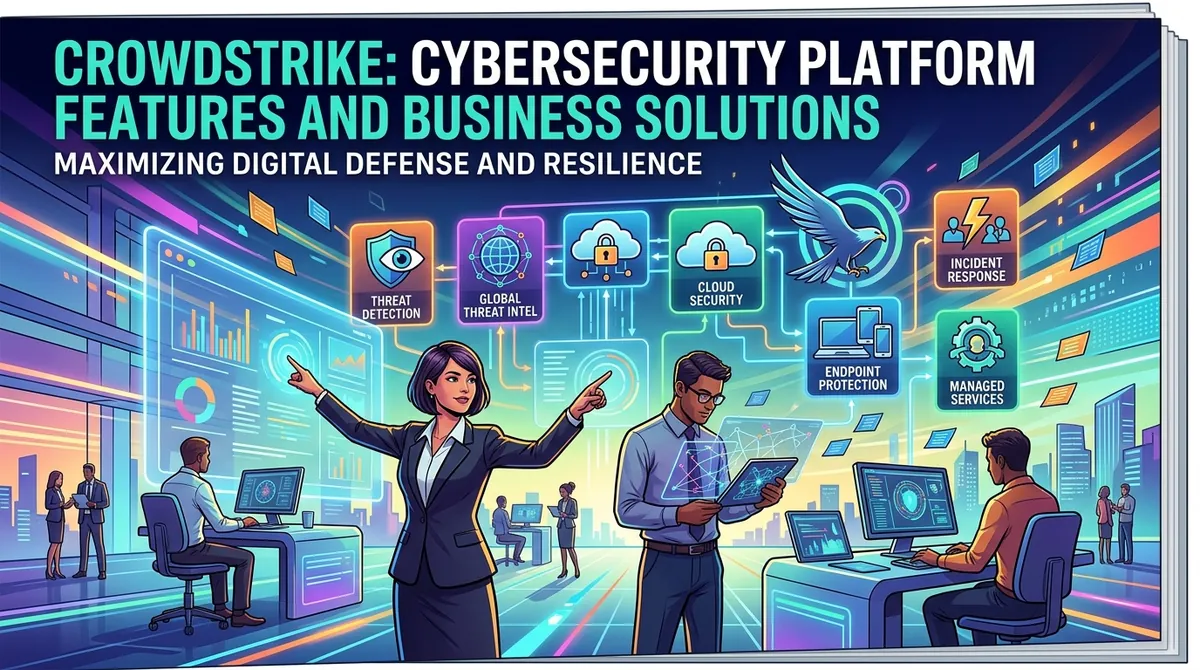
CrowdStrike es una empresa de ciberseguridad que ofrece productos de seguridad nativos de la nube a través de su plataforma Falcon. La plataforma está diseñada para proteger endpoints, identidades, entornos en la nube, datos, aplicaciones y otras partes de la infraestructura tecnológica de una organización.
En lugar de depender de productos de seguridad independientes para cada entorno, CrowdStrike combina la telemetría y los controles de seguridad en una plataforma y una consola de gestión unificadas. Sus capacidades incluyen protección de endpoints, detección y respuesta, inteligencia de amenazas, seguridad de identidades, seguridad en la nube, protección de datos, operaciones de seguridad y servicios gestionados.
CrowdStrike ofrece suscripciones Falcon en paquetes para organizaciones de distintos tamaños, así como módulos adicionales para necesidades de seguridad especializadas. Los precios varían en función del producto, el número de dispositivos, la implementación y los módulos seleccionados.
¿Qué es la plataforma CrowdStrike Falcon?
La plataforma Falcon es el entorno central de ciberseguridad de CrowdStrike. Utiliza un sensor ligero y una arquitectura basada en la nube para recopilar información de seguridad y aplicar protección en los entornos compatibles.
La plataforma ha ido más allá del antivirus tradicional para endpoints. Sus capacidades actuales abarcan endpoints, identidades, nube, SaaS, datos, sistemas de IA y operaciones de seguridad, lo que permite a los equipos de seguridad correlacionar la actividad entre distintos dominios.
Este enfoque transversal puede proporcionar a los equipos de seguridad un contexto adicional al investigar actividades sospechosas, sobre todo cuando un incidente afecta a varios sistemas.
Seguridad y protección de endpoints
La seguridad de endpoints sigue siendo un elemento central de Falcon. CrowdStrike ofrece antivirus de nueva generación, detección y respuesta en endpoints (EDR), control de dispositivos, gestión de cortafuegos y protección móvil a través de distintos paquetes de Falcon.
La plataforma está diseñada para identificar actividades maliciosas más allá de la detección tradicional de malware basada en firmas. Las capacidades de EDR ofrecen visibilidad continua de los endpoints y pueden ayudar a los equipos de seguridad a investigar comportamientos sospechosos y responder a posibles amenazas.
Las capacidades de control de dispositivos también pueden utilizarse para gestionar soportes extraíbles, como USB y otros dispositivos compatibles.
Detección y respuesta ante amenazas
La detección y respuesta en endpoints proporciona a los equipos de seguridad visibilidad sobre la actividad que se produce en los sistemas protegidos.
Falcon puede identificar procesos sospechosos y otros indicadores de comportamiento, lo que permite a los analistas investigar la actividad dentro de una plataforma centralizada. CrowdStrike también ofrece capacidades de respuesta automatizadas y asistidas por analistas para contener las amenazas.
Las organizaciones pueden combinar estas capacidades con la inteligencia de amenazas y la búsqueda proactiva de amenazas, lo que proporciona a los equipos de seguridad información adicional sobre los adversarios y los indicadores asociados a los ataques.
Inteligencia de amenazas y detección gestionada
CrowdStrike ofrece inteligencia de amenazas diseñada para proporcionar a los equipos de seguridad información sobre adversarios, técnicas de ataque y amenazas emergentes.
Las organizaciones que no cuentan con grandes equipos internos de operaciones de seguridad también pueden recurrir a los servicios gestionados de CrowdStrike. Falcon Complete ofrece detección y respuesta gestionadas con supervisión de la seguridad a cargo de expertos, y CrowdStrike ofrece además servicios especializados de búsqueda de amenazas.
Los servicios gestionados pueden complementar al personal de seguridad existente de una organización o constituir una alternativa para las empresas que necesitan una supervisión continua sin tener que operar un centro de operaciones de seguridad con plantilla completa.
Seguridad de identidades
La identidad se ha convertido en un componente importante de la seguridad moderna, ya que las credenciales comprometidas pueden permitir a los atacantes acceder a sistemas que, de otro modo, estarían protegidos.
Next-Gen Identity Security de CrowdStrike está diseñada para proteger identidades humanas, no humanas y de IA. Sus capacidades incluyen detección y respuesta ante amenazas de identidad, controles de acceso privilegiado, autenticación basada en el riesgo y autenticación multifactor resistente al phishing.
CrowdStrike también ofrece FalconID, que utiliza autenticación basada en FIDO2 y telemetría de seguridad para respaldar decisiones de acceso resistentes al phishing.
Seguridad en la nube
Falcon Cloud Security extiende la plataforma a la infraestructura y las aplicaciones en la nube.
Sus capacidades incluyen gestión de la postura de seguridad en la nube, detección y respuesta en la nube, gestión de la infraestructura y los derechos en la nube, gestión de la postura de seguridad de las aplicaciones, análisis de infraestructura como código y protección de cargas de trabajo. La seguridad de contenedores y de Kubernetes está disponible en los paquetes correspondientes.
La plataforma puede correlacionar la actividad en la nube con las señales de endpoints e identidades, lo que proporciona a los equipos de seguridad un contexto más amplio al investigar amenazas relacionadas con la nube.
Seguridad de los datos
CrowdStrike ha ampliado su plataforma a la seguridad de los datos, abarcando la información confidencial almacenada y transferida a través de endpoints, entornos en la nube, aplicaciones SaaS, navegadores y herramientas de IA generativa.
Falcon Data Security puede descubrir y clasificar la información confidencial y supervisar cómo se desplaza. En los endpoints, los controles compatibles pueden supervisar destinos como sitios web, soportes extraíbles, impresoras y aplicaciones locales.
La seguridad de los datos en la nube también puede identificar información confidencial almacenada en servicios en la nube y supervisar movimientos de datos potencialmente arriesgados a través de API, aplicaciones y entornos en la nube.
IA y operaciones de seguridad
CrowdStrike está incorporando capacidades de IA y de IA agéntica a la plataforma Falcon.
La plataforma está diseñada para ayudar a los equipos de seguridad a automatizar la investigación y la respuesta, manteniendo al mismo tiempo una visibilidad y un control centralizados. CrowdStrike también ofrece capacidades para descubrir y gobernar agentes de IA y supervisar la actividad relacionada con la IA en endpoints, SaaS y entornos en la nube.
Para los equipos de operaciones de seguridad, estas capacidades pretenden reducir la cantidad de investigación manual necesaria al analizar grandes volúmenes de eventos de seguridad.
Operaciones de seguridad y SIEM
CrowdStrike ofrece capacidades de Next-Gen SIEM para recopilar y analizar información de seguridad en todo el entorno de una organización.
La funcionalidad SIEM puede ayudar a los equipos de seguridad a reunir eventos de seguridad de múltiples fuentes, buscar actividad, investigar incidentes y respaldar los flujos de trabajo de detección y respuesta.
CrowdStrike también ofrece Falcon Fusion SOAR, que puede automatizar determinados procesos de seguridad y acciones de respuesta. Sus productos de seguridad de datos pueden integrarse con Fusion para encaminar las detecciones y agilizar los flujos de investigación.
Precios de CrowdStrike Falcon
CrowdStrike publica varias opciones de Falcon en paquetes para empresas.
Los precios actuales en EE. UU. incluyen:
- Falcon Go: 7,99 dólares por dispositivo al mes, o 59,99 dólares por dispositivo al año
- Falcon Pro: 14,99 dólares por dispositivo al mes, o 99,99 dólares por dispositivo al año
- Falcon Enterprise: 19,99 dólares por dispositivo al mes, o 184,99 dólares por dispositivo al año
- Falcon Complete: precio disponible bajo consulta a CrowdStrike
Las compras de Falcon Go están limitadas actualmente a un máximo de 100 dispositivos. CrowdStrike también ofrece FalconFlex, que da acceso a la cartera de productos más amplia con una selección flexible de módulos anual.
Los productos especializados, como la seguridad en la nube y los módulos adicionales de identidad, datos u operaciones de seguridad, pueden utilizar modelos de precios distintos o requerir un presupuesto personalizado.
Usos empresariales de CrowdStrike
Las organizaciones pueden utilizar CrowdStrike para diversas necesidades de seguridad:
- Protección de endpoints y frente a malware
- Detección y respuesta ante ransomware
- Supervisión de la seguridad
- Búsqueda proactiva de amenazas
- Protección de identidades
- Seguridad en la nube
- Prevención de pérdida de datos
- Seguridad de SaaS e IA
- Operaciones de seguridad
- Detección y respuesta gestionadas
- Cumplimiento normativo e investigaciones de seguridad
La combinación adecuada depende de la infraestructura de la organización, su equipo de seguridad, el número de dispositivos, el entorno en la nube y los requisitos normativos.
Cómo evalúan las empresas CrowdStrike
Las organizaciones suelen tener en cuenta:
- Número y tipo de endpoints
- Infraestructura de seguridad existente
- Capacidades del equipo de seguridad interno
- Requisitos de identidad y acceso
- Cargas de trabajo en la nube y en contenedores
- Requisitos relativos a datos confidenciales
- Adopción de IA
- Necesidades de búsqueda de amenazas
- Requisitos de seguridad gestionada
- Requisitos de operaciones de seguridad y SIEM
- Coste total de licencias y módulos
Las empresas también deben considerar cómo se integra una plataforma de seguridad con los proveedores de identidad, los entornos en la nube, los sistemas de TI y los procesos de respuesta ante incidentes existentes.
Reflexiones finales
CrowdStrike ha ampliado su plataforma Falcon desde la protección de endpoints hasta convertirla en un entorno de ciberseguridad más amplio que abarca endpoints, identidades, nube, datos, SaaS, IA y operaciones de seguridad.
Su oferta abarca desde paquetes de Falcon centrados en endpoints hasta la detección y respuesta gestionadas y módulos de seguridad especializados. La arquitectura unificada de la plataforma permite a las organizaciones correlacionar la información de múltiples dominios de seguridad manteniendo una visibilidad centralizada.
Para las empresas que evalúan CrowdStrike, las principales consideraciones incluyen el número de dispositivos protegidos, las capacidades de seguridad existentes, los requisitos de nube e identidad, las necesidades de protección de datos, la adopción de IA y si los equipos internos necesitan apoyo adicional de seguridad gestionada.
Sobre el autor
Daniel Brooks, de 41 años, es consultor de tecnología empresarial en una publicación de asesoramiento empresarial, especializado en estrategia de datos, eficiencia operativa e inteligencia de negocio. Ayuda a las organizaciones a mejorar la forma en que gestionan la información y utilizan los datos para respaldar decisiones estratégicas y operativas.