

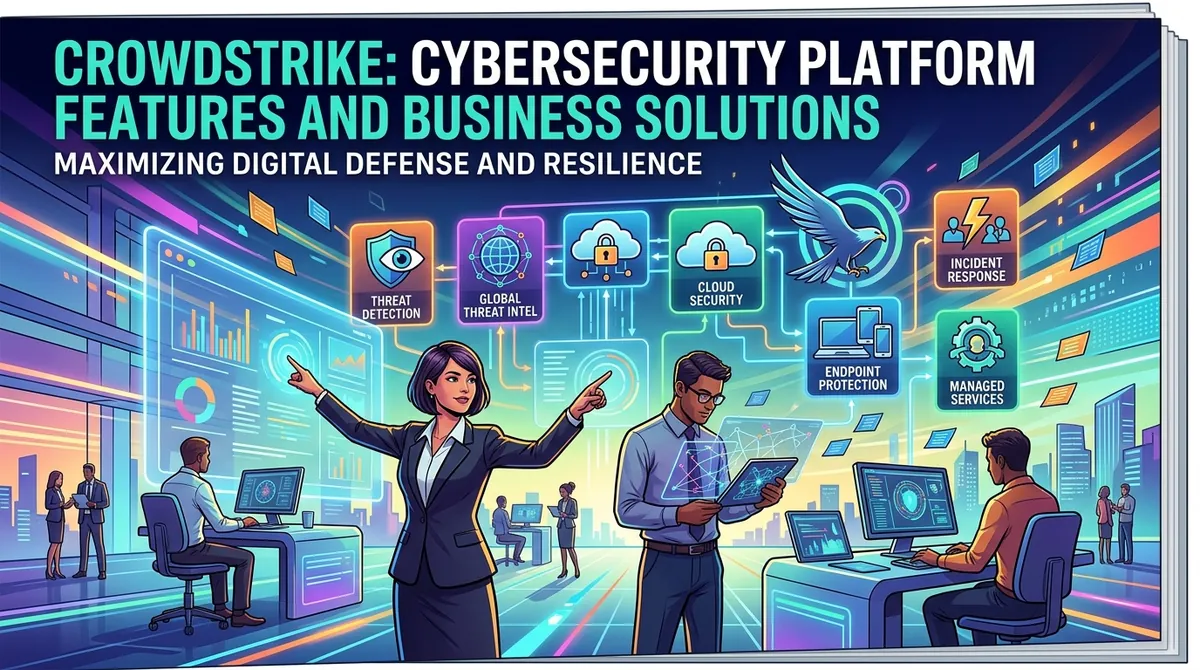
CrowdStrike est une entreprise de cybersécurité qui propose des produits de sécurité cloud natifs par l'intermédiaire de sa plateforme Falcon. Celle-ci est conçue pour protéger les terminaux, les identités, les environnements cloud, les données, les applications et d'autres composantes de l'infrastructure technologique d'une organisation.
Plutôt que de s'appuyer sur des produits de sécurité distincts pour chaque environnement, CrowdStrike regroupe la télémétrie et les contrôles de sécurité au sein d'une plateforme et d'une console de gestion unifiées. Ses capacités couvrent la protection des terminaux, la détection et la réponse, le renseignement sur les menaces, la sécurité des identités, la sécurité du cloud, la protection des données, les opérations de sécurité et les services managés.
CrowdStrike propose des abonnements Falcon packagés pour des organisations de différentes tailles, ainsi que des modules complémentaires répondant à des besoins de sécurité spécialisés. Les tarifs varient selon le produit, le nombre d'appareils, le déploiement et les modules choisis.
Qu'est-ce que la plateforme CrowdStrike Falcon ?
La plateforme Falcon est l'environnement central de cybersécurité de CrowdStrike. Elle repose sur un capteur léger et une architecture cloud pour collecter les informations de sécurité et appliquer une protection sur l'ensemble des environnements pris en charge.
La plateforme va désormais bien au-delà de l'antivirus traditionnel pour terminaux. Ses capacités actuelles couvrent les terminaux, les identités, le cloud, les applications SaaS, les données, les systèmes d'IA et les opérations de sécurité, ce qui permet aux équipes de sécurité de corréler l'activité entre différents domaines.
Cette approche transversale peut fournir aux équipes de sécurité un contexte supplémentaire lors de l'investigation d'activités suspectes, en particulier lorsqu'un incident touche plusieurs systèmes.
Sécurité et protection des terminaux
La sécurité des terminaux reste un élément central de Falcon. CrowdStrike propose un antivirus nouvelle génération, la détection et réponse sur les terminaux (EDR), le contrôle des périphériques, la gestion du pare-feu et la protection des appareils mobiles au travers de différentes offres Falcon.
La plateforme est conçue pour identifier les activités malveillantes au-delà de la détection traditionnelle des logiciels malveillants par signatures. Les capacités EDR offrent une visibilité continue sur les terminaux et peuvent aider les équipes de sécurité à enquêter sur les comportements suspects et à répondre aux menaces potentielles.
Les capacités de contrôle des périphériques permettent également de gérer les supports amovibles, comme les clés USB, et d'autres appareils pris en charge.
Détection et réponse aux menaces
La détection et réponse sur les terminaux (EDR) donne aux équipes de sécurité une visibilité sur l'activité des systèmes protégés.
Falcon peut identifier des processus suspects et d'autres indicateurs comportementaux, ce qui permet aux analystes d'enquêter sur l'activité depuis une plateforme centralisée. CrowdStrike fournit aussi des capacités de réponse automatisées et assistées par des analystes pour contenir les menaces.
Les organisations peuvent combiner ces capacités avec le renseignement sur les menaces et la chasse aux menaces (threat hunting), ce qui apporte aux équipes de sécurité des informations supplémentaires sur les attaquants et les indicateurs associés aux attaques.
Renseignement sur les menaces et détection managée
CrowdStrike fournit du renseignement sur les menaces destiné à informer les équipes de sécurité sur les attaquants, les techniques d'attaque et les menaces émergentes.
Les organisations qui ne disposent pas de grandes équipes internes d'opérations de sécurité peuvent aussi recourir aux services managés de CrowdStrike. Falcon Complete propose un service de détection et de réponse managées (MDR) avec une surveillance assurée par des experts, et CrowdStrike offre également des services spécialisés de chasse aux menaces.
Les services managés peuvent compléter les équipes de sécurité existantes d'une organisation ou constituer une alternative pour les entreprises qui ont besoin d'une surveillance continue sans exploiter un centre d'opérations de sécurité doté de tout son personnel.
Sécurité des identités
L'identité est devenue un élément important de la sécurité moderne, car des identifiants compromis peuvent permettre à des attaquants d'accéder à des systèmes par ailleurs protégés.
La solution Next-Gen Identity Security de CrowdStrike est conçue pour protéger les identités humaines, non humaines et d'IA. Ses capacités comprennent la détection et la réponse aux menaces liées aux identités, les contrôles des accès à privilèges, l'authentification basée sur le risque et l'authentification multifacteur résistante au phishing.
CrowdStrike propose également FalconID, qui s'appuie sur une authentification FIDO2 et sur la télémétrie de sécurité pour appuyer des décisions d'accès résistantes au phishing.
Sécurité du cloud
Falcon Cloud Security étend la plateforme à l'infrastructure et aux applications cloud.
Ses capacités comprennent la gestion de la posture de sécurité du cloud, la détection et la réponse dans le cloud, la gestion de l'infrastructure cloud et des droits d'accès, la gestion de la posture de sécurité des applications, l'analyse de l'infrastructure en tant que code et la protection des charges de travail. La sécurité des conteneurs et de Kubernetes est disponible dans les offres concernées.
La plateforme peut corréler l'activité cloud avec les signaux provenant des terminaux et des identités, offrant ainsi aux équipes de sécurité un contexte plus large lors de l'investigation des menaces liées au cloud.
Sécurité des données
CrowdStrike a étendu sa plateforme à la sécurité des données, en couvrant les informations sensibles stockées et transférées sur les terminaux, dans les environnements cloud, les applications SaaS, les navigateurs et les outils d'IA générative.
Falcon Data Security peut découvrir et classifier les informations sensibles et surveiller leurs déplacements. Sur les terminaux, les contrôles pris en charge peuvent surveiller des destinations telles que les sites web, les supports amovibles, les imprimantes et les applications locales.
La sécurité des données dans le cloud permet également d'identifier les informations sensibles stockées dans les services cloud et de surveiller les mouvements de données potentiellement risqués entre API, applications et environnements cloud.
IA et opérations de sécurité
CrowdStrike intègre des capacités d'IA et d'IA agentique à la plateforme Falcon.
La plateforme est conçue pour aider les équipes de sécurité à automatiser l'investigation et la réponse tout en conservant une visibilité et un contrôle centralisés. CrowdStrike fournit également des capacités permettant de découvrir et d'encadrer les agents d'IA et de surveiller l'activité liée à l'IA sur les terminaux, les applications SaaS et les environnements cloud.
Pour les équipes d'opérations de sécurité, ces capacités visent à réduire le volume d'investigations manuelles nécessaires à l'analyse de grands volumes d'événements de sécurité.
Opérations de sécurité et SIEM
CrowdStrike propose des capacités Next-Gen SIEM pour collecter et analyser les informations de sécurité dans l'ensemble de l'environnement d'une organisation.
Les fonctionnalités SIEM peuvent aider les équipes de sécurité à rassembler des événements de sécurité issus de multiples sources, à rechercher des activités, à enquêter sur les incidents et à soutenir les processus de détection et de réponse.
CrowdStrike propose également Falcon Fusion SOAR, qui peut automatiser certains processus de sécurité et certaines actions de réponse. Ses produits de sécurité des données peuvent s'intégrer à Fusion pour acheminer les détections et accélérer les processus d'investigation.
Tarifs de CrowdStrike Falcon
CrowdStrike publie plusieurs offres Falcon packagées destinées aux entreprises.
Les tarifs actuels aux États-Unis comprennent :
- Falcon Go : 7,99 $ par appareil et par mois, ou 59,99 $ par appareil et par an
- Falcon Pro : 14,99 $ par appareil et par mois, ou 99,99 $ par appareil et par an
- Falcon Enterprise : 19,99 $ par appareil et par mois, ou 184,99 $ par appareil et par an
- Falcon Complete : tarif sur demande auprès de CrowdStrike
Les achats de Falcon Go sont actuellement limités à 100 appareils au maximum. CrowdStrike propose aussi FalconFlex, qui donne accès à l'ensemble plus large de son portefeuille de produits avec une sélection annuelle flexible des modules.
Les produits spécialisés, comme la sécurité du cloud et les modules supplémentaires d'identité, de données ou d'opérations de sécurité, peuvent relever de modèles tarifaires distincts ou nécessiter un devis personnalisé.
Utilisations de CrowdStrike en entreprise
Les organisations peuvent utiliser CrowdStrike pour répondre à plusieurs besoins de sécurité :
- Protection des terminaux et contre les logiciels malveillants
- Détection et réponse aux rançongiciels
- Surveillance de la sécurité
- Chasse aux menaces
- Protection des identités
- Sécurité du cloud
- Prévention des pertes de données
- Sécurité des applications SaaS et de l'IA
- Opérations de sécurité
- Détection et réponse managées
- Conformité et enquêtes de sécurité
La combinaison appropriée dépend de l'infrastructure de l'organisation, de son équipe de sécurité, du nombre d'appareils, de son environnement cloud et de ses exigences réglementaires.
Comment les entreprises évaluent CrowdStrike
Les organisations prennent généralement en compte :
- Le nombre et le type de terminaux
- L'infrastructure de sécurité existante
- Les capacités de l'équipe de sécurité interne
- Les exigences en matière d'identité et d'accès
- Les charges de travail cloud et conteneurisées
- Les exigences liées aux données sensibles
- L'adoption de l'IA
- Les besoins en chasse aux menaces
- Les besoins en sécurité managée
- Les exigences en matière d'opérations de sécurité et de SIEM
- Le coût total des licences et des modules
Les entreprises doivent également examiner la manière dont une plateforme de sécurité s'intègre aux fournisseurs d'identité, aux environnements cloud, aux systèmes informatiques et aux processus de réponse aux incidents existants.
Conclusion
CrowdStrike a fait évoluer sa plateforme Falcon de la protection des terminaux vers un environnement de cybersécurité plus large couvrant les terminaux, les identités, le cloud, les données, les applications SaaS, l'IA et les opérations de sécurité.
Ses offres vont des formules Falcon centrées sur les terminaux à la détection et réponse managées, en passant par des modules de sécurité spécialisés. L'architecture unifiée de la plateforme permet aux organisations de corréler les informations entre plusieurs domaines de sécurité tout en conservant une visibilité centralisée.
Pour les entreprises qui évaluent CrowdStrike, les principaux critères sont le nombre d'appareils à protéger, les capacités de sécurité existantes, les exigences liées au cloud et aux identités, les besoins en protection des données, l'adoption de l'IA et la nécessité éventuelle, pour les équipes internes, d'un soutien supplémentaire en sécurité managée.
À propos de l'auteur
Daniel Brooks, 41 ans, est consultant en technologies pour les entreprises au sein d'une publication de conseil aux entreprises, spécialisé dans la stratégie de données, l'efficacité opérationnelle et la business intelligence. Il aide les organisations à améliorer la gestion de leurs informations et à utiliser les données pour éclairer leurs décisions stratégiques et opérationnelles.