

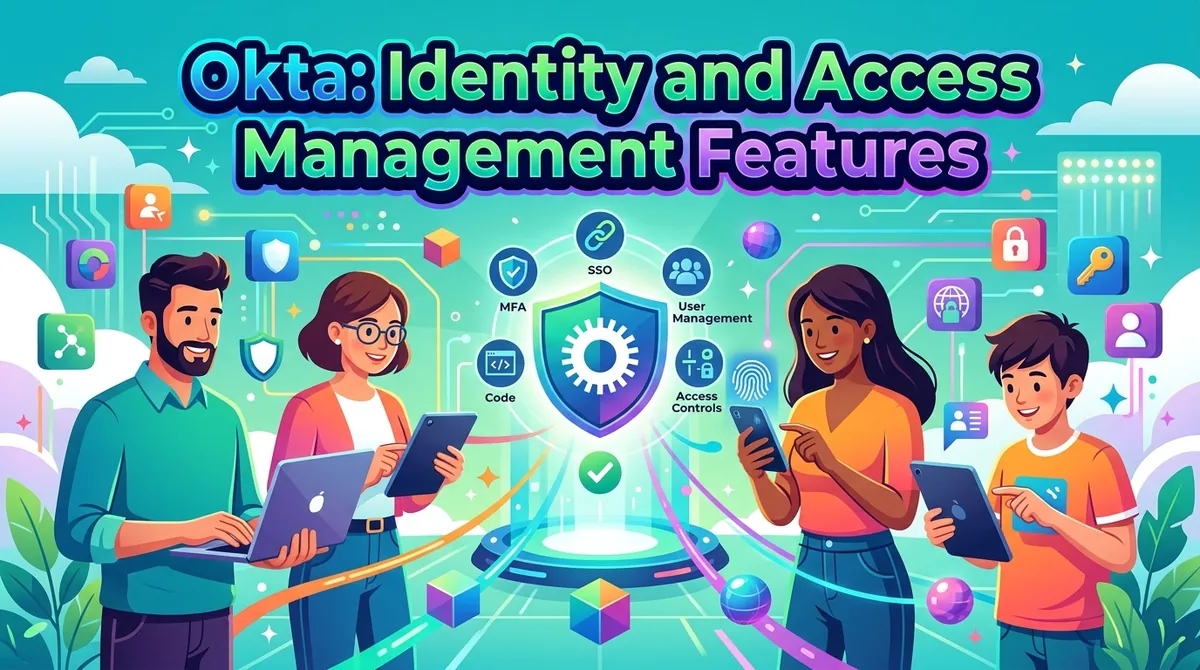
Okta est une plateforme de gestion des identités et des accès conçue pour aider les organisations à contrôler la manière dont les employés, les prestataires, les partenaires, les clients et d'autres identités accèdent aux applications et aux ressources. Ses produits couvrent l'authentification, l'authentification unique, l'authentification multifacteur, la gestion du cycle de vie des identités, les annuaires, la gouvernance, les accès à privilèges et la sécurité des identités.
La plateforme est particulièrement pertinente pour les organisations qui utilisent de nombreuses applications cloud et ont besoin d'un moyen centralisé de gérer les identités des utilisateurs et les règles d'accès. Okta peut se connecter aux applications cloud et sur site, aux référentiels d'identités, aux systèmes RH et à d'autres infrastructures.
Le portefeuille d'Okta comprend Workforce Identity pour les employés et les utilisateurs professionnels, et Customer Identity pour les applications destinées aux clients externes. D'autres produits portent sur les accès à privilèges, les API, l'accès aux appareils, la gouvernance des identités et les identités des agents d'IA.
Qu'est-ce qu'Okta ?
Okta fournit une couche d'identité centralisée entre les utilisateurs et les applications ou ressources auxquelles ils doivent accéder. Au lieu que chaque application gère l'authentification de manière indépendante, les organisations peuvent utiliser Okta pour définir des règles d'identité et relier les utilisateurs aux services autorisés.
Son portefeuille Workforce Identity comprend Single Sign-On, Adaptive MFA, FastPass, Universal Directory, Lifecycle Management, Identity Governance, Privileged Access, Device Access et Workflows.
Okta entretient également un écosystème d'intégrations couvrant des milliers d'applications, ce qui permet aux organisations de relier les services d'identité à leurs systèmes métier et informatiques existants.
Authentification unique
L'authentification unique (Single Sign-On, SSO) permet aux utilisateurs de s'authentifier auprès d'un fournisseur d'identité central, puis d'accéder aux applications autorisées sans saisir à chaque fois des identifiants distincts.
Okta prend en charge le SSO pour les applications cloud, sur site et mobiles. Sa plateforme actuelle revendique plus de 8 000 intégrations prêtes à l'emploi, ce qui peut aider les organisations à relier la gestion des identités aux applications métier couramment utilisées.
Pour les services informatiques, un SSO centralisé peut simplifier l'accès aux applications tout en offrant un emplacement commun pour les règles d'authentification et le reporting.
Authentification multifacteur
L'authentification multifacteur (MFA) ajoute des exigences de vérification au-delà du mot de passe. Okta prend en charge plusieurs facteurs d'authentification, dont Okta Verify, les authentificateurs FIDO2/WebAuthn, les cartes à puce et d'autres méthodes compatibles.
L'Adaptive MFA d'Okta ajoute une évaluation contextuelle au processus d'authentification. Les règles peuvent tenir compte de facteurs comme l'état de l'appareil, le réseau, la localisation, l'adresse IP et le comportement de l'utilisateur pour déterminer si une vérification supplémentaire est nécessaire.
Les organisations peuvent ainsi appliquer des exigences d'authentification différentes selon les circonstances d'une connexion.
Authentification sans mot de passe et FastPass
Okta FastPass offre une authentification sans mot de passe et résistante au phishing dans les environnements compatibles.
Au lieu de s'appuyer exclusivement sur des mots de passe traditionnels, les utilisateurs peuvent s'authentifier à l'aide d'identifiants liés à l'appareil et d'autres facteurs pris en charge. Okta présente FastPass comme un élément de sa démarche plus large visant à réduire la dépendance aux mots de passe et à renforcer l'authentification.
Les organisations peuvent combiner l'authentification sans mot de passe avec des règles adaptatives afin de définir des exigences d'accès différentes selon les applications ou les niveaux de risque.
Universal Directory
Universal Directory offre un emplacement centralisé pour gérer les utilisateurs, les groupes et les appareils.
Les organisations peuvent relier des informations d'identité issues de sources comme Active Directory, LDAP, les systèmes RH et d'autres annuaires. Les équipes informatiques peuvent ainsi établir une couche d'identité commune au lieu de maintenir des fiches utilisateurs cloisonnées dans chaque application.
Les informations de l'annuaire peuvent également être utilisées dans les règles d'accès et les flux de provisionnement automatisés.
Gestion du cycle de vie
Les accès d'un employé évoluent lorsqu'il rejoint une organisation, change de poste ou la quitte. Lifecycle Management automatise une partie de ce processus.
Okta peut relier les informations d'identité aux applications et aux systèmes RH pour créer ou supprimer des comptes selon les règles de l'organisation. Cela peut réduire l'administration manuelle et aider à retirer les accès lorsqu'ils ne sont plus nécessaires.
La gestion du cycle de vie fait également partie de l'offre plus large Identity Governance d'Okta, qui associe gouvernance des accès, gestion du cycle de vie et Workflows.
Gouvernance des identités
Identity Governance fournit des outils pour gérer et contrôler les accès dans l'ensemble d'une organisation.
L'offre Identity Governance d'Okta comprend Access Governance, Lifecycle Management et Workflows. Ces fonctionnalités peuvent prendre en charge les demandes d'accès, les approbations, l'application des règles et les processus d'identité automatisés.
Les fonctionnalités de gouvernance peuvent être particulièrement pertinentes pour les organisations qui ont besoin d'une meilleure visibilité sur les personnes ayant accès aux applications et sur la légitimité de ces accès dans la durée.
Accès à privilèges
Les comptes à privilèges peuvent donner un accès élevé à des systèmes et à des infrastructures importants. Okta propose des fonctionnalités Privileged Access conçues pour appliquer des contrôles renforcés aux identités d'administration et aux ressources sensibles.
Ce produit fait partie du portefeuille Workforce Identity d'Okta et peut être combiné avec d'autres contrôles d'identité pour soutenir une approche fondée sur le moindre privilège. Okta propose également Advanced Server Access pour gérer l'accès basé sur l'identité aux infrastructures de serveurs modernes.
Workflows et automatisation des identités
Okta Workflows offre une automatisation sans code des processus liés aux identités.
Les organisations peuvent utiliser les workflows pour automatiser des tâches comme l'intégration des nouveaux arrivants, la mise à jour des comptes, les modifications d'accès, les notifications et les intégrations entre les systèmes d'identité et d'autres applications métier.
L'offre actuelle Okta Workforce Identity Starter comprend cinq Workflows, tandis qu'Essentials en comprend 50.
L'automatisation peut réduire le travail administratif répétitif et aider à harmoniser les processus d'identité entre les services.
Sécurité des appareils et des accès
Okta propose également Device Access, qui relie l'authentification des appareils à l'accès aux applications et aux ressources.
Les règles d'accès adaptatives peuvent intégrer des informations sur la sécurité des appareils pour déterminer si un utilisateur doit obtenir l'accès. La documentation d'Adaptive MFA d'Okta décrit des vérifications en temps réel de la conformité des appareils, qui peuvent servir à restreindre l'accès lorsque les appareils ne respectent pas les exigences de sécurité configurées.
Cela crée un lien entre l'identité, l'authentification et la sécurité des appareils, au lieu de traiter chaque domaine comme un contrôle distinct.
Customer Identity et outils pour les développeurs
Okta propose également des fonctionnalités Customer Identity pour les organisations qui créent des applications utilisées par des clients ou d'autres utilisateurs externes.
Les produits Customer Identity prennent en charge l'authentification, la gestion des utilisateurs, la gestion du cycle de vie, l'authentification via les réseaux sociaux ainsi que des API et des SDK destinés aux développeurs. Okta maintient également une plateforme distincte pour les développeurs afin d'intégrer des fonctionnalités d'identité aux applications.
Les entreprises peuvent ainsi utiliser Okta non seulement pour l'accès des employés, mais aussi pour des expériences d'authentification intégrées à leurs propres produits.
IA et identités non humaines
La gestion des identités s'étend au-delà des utilisateurs humains traditionnels. Les organisations doivent de plus en plus gérer des comptes de service, des identifiants d'API et des agents d'IA.
Okta intègre désormais les identités des agents d'IA et les identités non humaines à son offre de sécurité des identités. Sa plateforme est conçue pour offrir visibilité et gouvernance sur les identités qui interagissent avec des applications et des ressources sans correspondre à un employé traditionnel.
Okta a également lancé des fonctionnalités Agent SSO qui traitent les agents d'IA compatibles comme des identités au sein des flux de gestion des accès de l'entreprise.
Tarification d'Okta
Okta publie actuellement plusieurs niveaux de tarifs pour Workforce Identity.
- Starter : 6 $/utilisateur/mois
- Essentials : 17 $/utilisateur/mois
- Professional : tarif sur demande auprès d'Okta
Starter comprend Single Sign-On, MFA, Universal Directory et cinq Workflows. Essentials ajoute Adaptive MFA, Privileged Access, Lifecycle Management, Access Governance et 50 Workflows. Professional ajoute des fonctionnalités comme Device Access et d'autres fonctions avancées de sécurité des identités.
Okta indique que les suites Workforce Identity sont facturées annuellement, avec un montant contractuel minimum de 1 500 $ par an. Les tarifs peuvent également varier selon les produits supplémentaires et les besoins de l'organisation.
Comment les entreprises évaluent Okta
Les organisations prennent généralement en compte :
- Le nombre d'employés et d'utilisateurs externes
- Les applications nécessitant le SSO
- Les besoins en MFA et en authentification sans mot de passe
- Les fournisseurs d'identité existants
- Les intégrations avec les systèmes RH et les annuaires
- Le provisionnement et le déprovisionnement des utilisateurs
- Les exigences de gouvernance et de conformité
- Les besoins en accès à privilèges
- Les règles de sécurité des appareils
- Les besoins en matière d'identité pour les développeurs et les clients
- La gestion de l'IA et des identités non humaines
- Le coût total des licences
La configuration d'Okta appropriée dépend de l'architecture d'identité de l'organisation, de son environnement applicatif, de ses exigences de sécurité et de son niveau d'automatisation.
Conclusion
Okta propose une plateforme centrée sur l'identité qui couvre l'authentification, le SSO, la MFA, les annuaires, la gestion du cycle de vie, la gouvernance, les accès à privilèges, l'accès aux appareils et l'automatisation. Ses produits Workforce Identity sont conçus pour centraliser l'accès des employés et des partenaires, tandis que Customer Identity étend les fonctionnalités d'identité aux applications destinées aux clients.
À mesure que les organisations adoptent davantage d'applications cloud et de systèmes automatisés, la gestion des identités concerne de plus en plus les appareils, les API, les comptes de service et les agents d'IA, en plus des employés. La plateforme élargie d'Okta couvre ces domaines grâce à une combinaison d'outils d'authentification, de gouvernance, de sécurité et d'automatisation des identités.
À propos de l'auteur
Emily Carter, 34 ans, est conseillère en investissement pour une publication de conseil aux entreprises, spécialisée dans les marchés émergents et la gestion des risques. Elle propose aux entrepreneurs des stratégies pratiques pour maximiser leurs rendements, gérer l'incertitude et protéger leur patrimoine sur le long terme.