

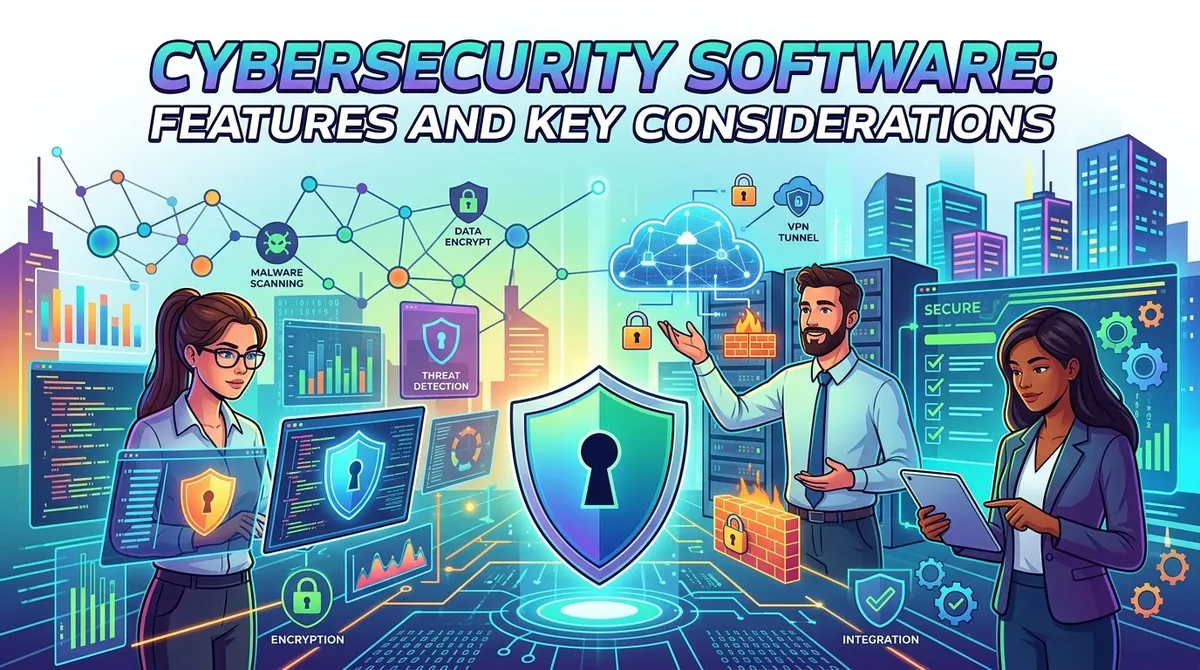
Les organisations dépendent de systèmes numériques pour stocker des informations, communiquer avec leurs clients, traiter des transactions et gérer leurs activités quotidiennes. À mesure que ces environnements deviennent plus connectés, les entreprises ont besoin d'outils capables d'identifier les risques de sécurité, de protéger les systèmes et de répondre aux menaces potentielles.
Les logiciels de cybersécurité regroupent un large éventail de technologies conçues pour protéger les appareils, les applications, les réseaux, les identités, les données et les environnements cloud. Selon l'organisation, ils peuvent comprendre la protection des terminaux, la sécurité des identités, la gestion des vulnérabilités, la sécurité de la messagerie, la gestion des informations et des événements de sécurité ainsi que des outils de détection et de réponse étendues.
Choisir un logiciel de cybersécurité ne se résume pas à comparer le nombre de fonctionnalités proposées. Les organisations doivent aussi tenir compte de leur environnement technologique, de leurs exigences de sécurité, des capacités d'intégration, de la facilité d'utilisation, de l'évolutivité, de leurs obligations de conformité et des ressources disponibles pour gérer la solution.
Qu'est-ce qu'un logiciel de cybersécurité ?
Les logiciels de cybersécurité sont des applications et des plateformes conçues pour aider les organisations à prévenir, détecter, analyser et traiter les menaces de sécurité.
Chaque produit se concentre sur un domaine particulier de l'environnement technologique d'une organisation. Certains protègent des appareils individuels, tandis que d'autres surveillent les réseaux, les identités, les applications, les ressources cloud ou les informations sensibles.
Les plateformes de sécurité modernes peuvent aussi combiner des signaux provenant de plusieurs sources. Par exemple, les données de sécurité issues des terminaux, des identités, de la messagerie et du cloud peuvent être corrélées pour offrir une vision plus large d'un incident.
Principaux types de logiciels de cybersécurité
Sécurité des terminaux
La sécurité des terminaux protège les appareils tels que les ordinateurs de bureau, les ordinateurs portables, les serveurs et les appareils mobiles. Ses capacités peuvent inclure la prévention des logiciels malveillants, la détection comportementale, la gestion des vulnérabilités ainsi que la détection et la réponse sur les terminaux (EDR).
Les outils EDR peuvent aider les équipes de sécurité à enquêter sur les activités suspectes et à répondre aux menaces qui atteignent les appareils de l'organisation.
Sécurité des identités et des accès
La sécurité des identités vise à protéger les comptes utilisateurs, les identifiants, les applications et les autres identités numériques. Ses fonctionnalités peuvent comprendre des contrôles d'authentification, la détection des risques, la surveillance des identités et la réponse aux activités suspectes sur les comptes.
La sécurité des identités peut couvrir aussi bien les identités humaines que non humaines, notamment les comptes de service et les identités applicatives.
Sécurité réseau
Les outils de sécurité réseau surveillent et protègent le trafic et les connexions réseau. Selon la solution, leurs capacités peuvent inclure des pare-feu, la détection et la prévention des intrusions, l'accès sécurisé, la supervision du réseau et l'analyse du trafic.
Ces outils peuvent aider les organisations à repérer les activités non autorisées et à appliquer les politiques de sécurité dans leurs environnements réseau.
Gestion des vulnérabilités
Les logiciels de gestion des vulnérabilités aident les organisations à découvrir les faiblesses de leurs systèmes, applications, appareils et configurations. Ils peuvent aider les équipes de sécurité à identifier les vulnérabilités, à évaluer leur risque potentiel, à prioriser leur correction et à suivre les progrès.
Certaines plateformes de sécurité modernes associent les informations sur les vulnérabilités aux données sur la surface d'attaque et au renseignement sur les menaces pour aider les équipes à hiérarchiser les expositions.
Gestion des informations et des événements de sécurité
Les logiciels de gestion des informations et des événements de sécurité (SIEM) collectent et analysent les événements liés à la sécurité provenant de multiples systèmes. Ils peuvent aider les équipes de sécurité à centraliser les journaux, repérer des schémas suspects, enquêter sur les incidents et produire des rapports de sécurité.
Les capacités SIEM peuvent être particulièrement utiles aux organisations qui ont besoin de visibilité sur des environnements technologiques vastes ou complexes.
Détection et réponse étendues
La détection et réponse étendues (XDR) relie les signaux de sécurité provenant de plusieurs domaines technologiques, tels que les terminaux, les identités, la messagerie, les applications et les services cloud.
En corrélant les informations issues de ces environnements, les plateformes XDR peuvent aider les équipes de sécurité à analyser les incidents dans un contexte plus large plutôt que d'examiner des alertes isolées.
Principales fonctionnalités des logiciels de cybersécurité
Les fonctionnalités varient selon les produits, mais les organisations évaluent généralement les éléments suivants :
- Détection des menaces : identifie les logiciels malveillants, les comportements suspects, les accès non autorisés et d'autres menaces potentielles.
- Surveillance en temps réel : observe en continu les appareils, les identités, les réseaux, les applications ou d'autres ressources.
- Investigation des incidents : fournit des informations qui aident les équipes de sécurité à comprendre ce qui s'est passé et à déterminer l'ampleur d'un incident.
- Réponse automatisée : peut exécuter des actions prédéfinies, comme isoler des appareils, bloquer une activité ou restreindre des comptes compromis.
- Gestion des vulnérabilités : identifie les faiblesses de sécurité et les problèmes de configuration et aide à les hiérarchiser.
- Renseignement sur les menaces : exploite les informations sur les menaces connues, les techniques des attaquants et les activités malveillantes pour améliorer la détection.
- Reporting et analytique : fournit des tableaux de bord, des alertes, des rapports et des historiques pour les opérations de sécurité.
- Intégrations : se connecte aux systèmes existants de sécurité, d'identité, de cloud, d'informatique et de gestion.
Par exemple, Microsoft Defender for Endpoint offre des capacités de détection, d'investigation, de réponse automatisée, de gestion des vulnérabilités, de réduction de la surface d'attaque et de chasse aux menaces.
Avantages des logiciels de cybersécurité
Les logiciels de cybersécurité peuvent aider les organisations dans plusieurs domaines :
Une meilleure visibilité
Des informations de sécurité centralisées peuvent aider les équipes à comprendre l'activité sur l'ensemble des appareils, des identités, des applications et des environnements cloud.
Une détection plus rapide des menaces
La surveillance automatisée peut repérer les activités suspectes plus rapidement que des examens exclusivement manuels.
Une réponse plus cohérente
Les capacités de réponse automatisée permettent aux organisations d'appliquer des actions de sécurité prédéfinies lorsque des menaces ou des conditions spécifiques sont détectées.
La gestion des risques
Les logiciels de sécurité peuvent aider les organisations à identifier les vulnérabilités et à hiérarchiser le travail de sécurité en fonction du risque.
Le NIST Cybersecurity Framework 2.0 fournit un cadre plus large permettant aux organisations de comprendre, évaluer, hiérarchiser et communiquer leurs risques de cybersécurité. Il s'adresse à des organisations de toutes tailles, de tous secteurs et de tous niveaux de maturité en cybersécurité.
Points clés pour choisir un logiciel de cybersécurité
Exigences de sécurité
Commencez par déterminer ce qui doit être protégé. Une petite entreprise utilisant principalement des applications cloud peut avoir des besoins différents de ceux d'une grande organisation qui exploite des serveurs, des terminaux, des applications SaaS et une infrastructure hybride.
Couverture
Évaluez les environnements pris en charge par le logiciel. Tenez compte des terminaux, des systèmes d'exploitation, des plateformes cloud, des identités, de la messagerie, des applications, des réseaux et des données.
Intégration
Un logiciel de cybersécurité doit, dans la mesure du possible, fonctionner avec les technologies existantes de l'organisation. Les API, les connecteurs, la gestion centralisée et l'intégration avec les outils d'opérations de sécurité peuvent éviter d'avoir à gérer des systèmes isolés.
Automatisation
Déterminez quelles tâches peuvent être automatisées et lesquelles nécessitent une vérification humaine. L'automatisation peut réduire le travail répétitif, mais les organisations doivent comprendre comment les actions automatisées sont configurées et contrôlées.
Facilité d'utilisation
Les équipes de sécurité ont besoin d'outils qui fournissent des alertes compréhensibles et des informations utiles pour les investigations. Un produit très complet peut rester difficile à exploiter si son interface, ses flux de travail ou ses rapports ne correspondent pas aux besoins de l'équipe.
Évolutivité
Réfléchissez à la manière dont la solution se comportera à mesure que l'organisation ajoutera des collaborateurs, des appareils, des applications, des sites ou des ressources cloud.
Conformité et protection des données
Les organisations doivent vérifier si le logiciel répond aux exigences de sécurité, de confidentialité et de réglementation qui les concernent. Elles doivent aussi comprendre comment les données de sécurité sont collectées, stockées, traitées et conservées.
Coût total
La tarification peut inclure les licences, la mise en œuvre, le stockage, les intégrations, l'assistance, la formation et des modules supplémentaires. Évaluer le coût total de possession donne une image plus complète que la simple comparaison des prix d'abonnement.
Logiciels de cybersécurité pour les petites entreprises
Les petites entreprises ne disposent pas toujours d'équipes dédiées aux opérations de sécurité, ce qui rend la simplicité de déploiement et d'administration particulièrement importante.
Une petite organisation peut donner la priorité à la protection des terminaux, à la sécurité des identités, à la protection de la messagerie, à la sauvegarde, à la gestion des vulnérabilités et à la surveillance centralisée. Les plateformes de sécurité cloud peuvent également réduire certains besoins de gestion de l'infrastructure.
La solution appropriée dépend des systèmes de l'organisation, de ses données, de son secteur, de son profil de risque et des ressources techniques disponibles.
Conclusion
Les logiciels de cybersécurité aident les organisations à protéger leurs environnements numériques en associant des capacités telles que la détection des menaces, la protection des terminaux, la sécurité des identités, la gestion des vulnérabilités, la surveillance, l'analytique et la réponse automatisée. Les plateformes modernes relient de plus en plus les signaux issus de plusieurs domaines afin d'offrir une visibilité plus large sur les incidents de sécurité.
Pour évaluer un logiciel de cybersécurité, les organisations doivent partir de leurs risques spécifiques et de leur environnement technologique. La couverture, l'intégration, l'automatisation, la facilité d'utilisation, l'évolutivité, les exigences de sécurité, la conformité et le coût total sont des facteurs importants à examiner avant de choisir une solution.