

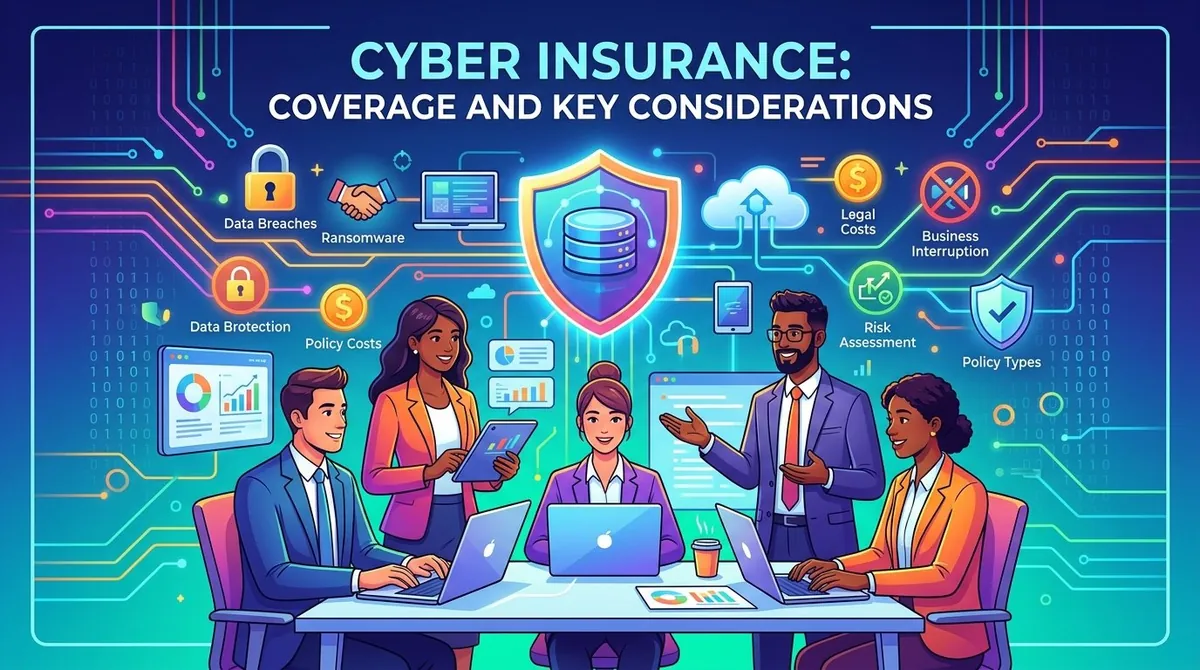
Las empresas dependen cada vez más de los sistemas digitales para almacenar información, comunicarse con los clientes, procesar pagos y llevar a cabo sus actividades cotidianas. Por ello, un incidente cibernético puede generar costes que van más allá de la reparación de la tecnología, como la interrupción de la actividad, los gastos legales, la notificación a los clientes y las obligaciones regulatorias.
El ciberseguro está diseñado para ayudar a las empresas a gestionar los riesgos financieros asociados a incidentes cibernéticos como las filtraciones de datos, el ransomware, el phishing y determinados fallos de seguridad de la red. La cobertura varía considerablemente de una póliza a otra, y las aseguradoras pueden aplicar límites, exclusiones, condiciones y requisitos de seguridad específicos.
Comprender qué puede cubrir un ciberseguro y qué puede excluir una póliza es importante a la hora de evaluar la cobertura. Antes de elegir una póliza, las empresas deben tener en cuenta sus sistemas de información, sus datos, sus operaciones, sus obligaciones contractuales y los seguros que ya tienen contratados.
¿Qué es el ciberseguro?
El ciberseguro es un tipo de seguro diseñado para hacer frente a las pérdidas financieras y las responsabilidades asociadas a incidentes cibernéticos. Puede contratarse como póliza independiente o, en algunos casos, como complemento de otras coberturas de seguros comerciales.
La National Association of Insurance Commissioners (NAIC) señala que las pólizas cibernéticas están muy personalizadas y que las pólizas tradicionales de daños materiales comerciales y de responsabilidad civil general pueden no cubrir muchos riesgos cibernéticos.
En general, la cobertura puede dividirse en cobertura de daños propios y cobertura de responsabilidad frente a terceros. La cobertura de daños propios se ocupa de determinadas pérdidas que sufre directamente la empresa asegurada, mientras que la cobertura frente a terceros suele abarcar las reclamaciones o responsabilidades derivadas de un incidente que afecta a otras partes.
¿Qué cubre el ciberseguro?
Respuesta ante filtraciones de datos
Una póliza cibernética puede cubrir determinados costes asociados a la investigación y la respuesta ante una filtración de datos. Según la póliza, esto puede incluir la investigación forense, la asistencia jurídica, la notificación a las personas afectadas y otros servicios de respuesta relacionados.
Algunas pólizas también pueden cubrir servicios como la supervisión del crédito o la protección de la identidad para las personas afectadas por una filtración cubierta.
Interrupción de la actividad
Un incidente cibernético puede impedir que una empresa acceda a los sistemas que necesita para operar. La cobertura por interrupción de la actividad puede ayudar a compensar determinadas pérdidas de ingresos o gastos adicionales derivados de un evento cibernético cubierto.
Conviene revisar con atención el hecho desencadenante, el periodo de carencia, el periodo de cobertura y los límites aplicables, ya que las cláusulas de interrupción de la actividad difieren entre pólizas.
Ciberextorsión y ransomware
Algunas pólizas de ciberseguro ofrecen cobertura para los gastos asociados a incidentes de ciberextorsión o ransomware. Según la póliza y la legislación aplicable, la cobertura puede incluir determinados gastos de investigación, negociación, recuperación o relacionados con la extorsión.
No debe darse por hecho que el pago de rescates está cubierto automáticamente. Las pólizas pueden imponer condiciones, sublímites, exclusiones y requisitos de notificación. Las empresas deben conocer estas cláusulas antes de que se produzca un incidente.
Recuperación de datos
Un incidente cibernético puede corromper o eliminar los datos de la empresa, o hacer que resulten inaccesibles. Algunas pólizas pueden cubrir los gastos asociados a la restauración o recuperación de los datos y sistemas afectados.
La cobertura puede depender de la causa de la pérdida y de cómo defina la póliza un evento cubierto.
Responsabilidad civil cibernética
La cobertura de responsabilidad civil cibernética frente a terceros puede ayudar a hacer frente a las reclamaciones presentadas por clientes, socios comerciales u otras partes tras un incidente cibernético cubierto.
Los posibles costes pueden incluir la defensa jurídica, los acuerdos extrajudiciales y determinadas indemnizaciones o gastos de carácter regulatorio, con sujeción a las condiciones de la póliza y a la legislación aplicable.
Gastos legales y regulatorios
Las filtraciones de datos pueden generar obligaciones legales y exposición regulatoria. Algunas pólizas cibernéticas ofrecen cobertura para servicios jurídicos, investigaciones regulatorias y determinados gastos asociados a la respuesta ante incidentes de privacidad o seguridad.
Las empresas deben examinar la cobertura regulatoria concreta que se ofrece, ya que no todas las multas, sanciones, investigaciones o gastos legales estarán necesariamente cubiertos.
Exclusiones habituales del ciberseguro
El ciberseguro no cubre todos los tipos de pérdidas relacionadas con la tecnología. Entre las exclusiones o limitaciones habituales pueden figurar:
- Vulnerabilidades de seguridad o incidentes conocidos que existían antes del inicio de la póliza
- Determinados actos de guerra o acciones hostiles
- Pérdidas ajenas a los eventos cibernéticos definidos en la póliza
- Determinadas responsabilidades contractuales
- Actos intencionados o fraudulentos
- Costes asociados a la mejora de los sistemas más allá de su restauración
- Determinadas pérdidas reputacionales o de propiedad intelectual
- Pérdidas que superan los límites de la póliza o los sublímites aplicables
La redacción de las pólizas varía considerablemente entre aseguradoras. Las empresas deben revisar las exclusiones en lugar de dar por hecho que una póliza cubre todas las consecuencias de un ciberataque.
Ciberseguro y ciberseguridad
En general, el ciberseguro está concebido para complementar la ciberseguridad, no para sustituirla.
Las aseguradoras pueden preguntar a los solicitantes por controles de seguridad como la autenticación multifactor, la formación de los empleados, la protección de los endpoints, las copias de seguridad, los controles de acceso, la gestión de vulnerabilidades y los procedimientos de respuesta ante incidentes.
Algunas pólizas también pueden incluir condiciones que obligan a la organización a mantener determinadas medidas de seguridad. El incumplimiento de los requisitos de la póliza puede llegar a afectar a la cobertura.
Por este motivo, las empresas deben tratar las prácticas de ciberseguridad y la cobertura del seguro como partes interrelacionadas de una estrategia más amplia de gestión de riesgos.
¿Cuánta cobertura de ciberseguro necesita una empresa?
No existe una cuantía de cobertura universal aplicable a todas las empresas. El límite adecuado depende de la exposición potencial de la organización y de su situación financiera.
Las empresas pueden empezar por evaluar:
Datos e información
Conviene tener en cuenta el tipo y el volumen de información que almacena la empresa, incluidos los datos de clientes, los registros de empleados, los datos de pago, la propiedad intelectual y la información empresarial confidencial.
Dependencia tecnológica de la empresa
Una empresa que depende en gran medida de aplicaciones en la nube, transacciones en línea o sistemas interconectados puede sufrir importantes trastornos operativos si esos sistemas dejan de estar disponibles.
Ingresos y tiempo de inactividad
Conviene estimar cuántos ingresos podría perder la empresa durante distintos periodos de interrupción de los sistemas. También deben tenerse en cuenta los gastos adicionales necesarios para mantener la actividad.
Obligaciones con terceros
Los contratos con clientes, proveedores, proveedores de pagos y socios comerciales pueden imponer requisitos de ciberseguridad o de notificación. Estas obligaciones pueden influir en la exposición potencial de la empresa.
Seguros existentes
Conviene revisar las pólizas de daños materiales, responsabilidad civil general, responsabilidad profesional, delitos, interrupción de la actividad y demás pólizas vigentes. Saber dónde empieza y dónde termina la cobertura existente puede ayudar a detectar posibles lagunas.
Aspectos clave a la hora de elegir un ciberseguro
Límites y sublímites de cobertura
Una póliza puede tener un límite global y sublímites independientes para determinados tipos de pérdidas. Las empresas deben determinar si esos límites son suficientes para la exposición prevista.
Franquicias y retenciones
Conviene revisar cuánto debe pagar la empresa antes de que se aplique la cobertura del seguro. Unas franquicias más elevadas pueden afectar a la capacidad de la empresa para asumir los costes iniciales de un incidente.
Exclusiones
Las exclusiones pueden afectar considerablemente al valor práctico de una póliza. Las empresas deben prestar especial atención a las exclusiones relacionadas con el ransomware, la ingeniería social, los fallos de los sistemas, los proveedores de servicios externos, los incidentes previos y los fallos de los controles de seguridad.
Requisitos de respuesta ante incidentes
Algunas pólizas exigen que las empresas notifiquen a la aseguradora sin demora tras descubrir un incidente o que recurran a proveedores, abogados, especialistas forenses o proveedores de respuesta ante filtraciones autorizados.
Conocer estos procedimientos de antemano puede ayudar a evitar confusiones durante una emergencia.
Ingeniería social y fraude
El phishing y el compromiso del correo electrónico corporativo pueden dar lugar a transferencias fraudulentas que quizá no reciban el mismo tratamiento que otras pérdidas cibernéticas. Las empresas deben comprobar específicamente si están cubiertos la ingeniería social, el fraude en transferencias de fondos u otros eventos similares.
Terceros y proveedores de servicios en la nube
Una empresa puede sufrir un incidente cibernético a través de un proveedor de servicios en la nube, un proveedor de software, un procesador de pagos u otro proveedor de servicios. Conviene revisar si la póliza contempla los incidentes que afectan a terceros y la interrupción contingente de la actividad.
Siniestros y servicios de asistencia
Algunas aseguradoras ofrecen acceso a especialistas en respuesta ante filtraciones, asesoría jurídica, investigadores forenses, profesionales de gestión de crisis y otros servicios tras un incidente cubierto.
La disponibilidad y las condiciones de estos servicios pueden ser un aspecto importante a la hora de evaluar una póliza.
Ciberseguro para pequeñas empresas
Las pequeñas empresas también pueden enfrentarse a riesgos cibernéticos considerables. Pueden custodiar información de clientes, procesar pagos, utilizar servicios en la nube y depender de un número relativamente reducido de sistemas tecnológicos.
Para una pequeña empresa, el posible impacto financiero de un incidente grave puede ser especialmente relevante a la hora de valorar un seguro. Sin embargo, las aseguradoras pueden exigir a los solicitantes que demuestren la existencia de determinados controles de ciberseguridad antes de ofrecer cobertura.
Por ello, las pequeñas empresas deben evaluar sus prácticas de seguridad antes de contratar una póliza. Las copias de seguridad periódicas, una autenticación robusta, la formación de los empleados en seguridad, los controles de acceso y un plan de respuesta ante incidentes pueden ayudar a reducir el riesgo cibernético y, al mismo tiempo, facilitar el proceso de solicitud del seguro.
Reflexiones finales
El ciberseguro puede ayudar a las empresas a gestionar determinadas consecuencias financieras de los incidentes cibernéticos, como la respuesta ante filtraciones, la interrupción de la actividad, la recuperación de datos, las reclamaciones de responsabilidad y otros gastos cubiertos.
Sin embargo, la cobertura difiere sustancialmente de una póliza a otra. Los límites, los sublímites, las exclusiones, las franquicias, los requisitos de seguridad y los procedimientos de reclamación pueden influir en la manera en que una póliza responde ante un incidente.
Antes de contratar una cobertura, las empresas deben evaluar sus riesgos cibernéticos, revisar sus seguros existentes, comprender su dependencia tecnológica y examinar detenidamente la redacción de la póliza. El ciberseguro resulta más eficaz como un componente más de un enfoque amplio que combine el seguro, los controles de ciberseguridad, la concienciación de los empleados, las copias de seguridad y la planificación de la respuesta ante incidentes.
Referencias
- National Association of Insurance Commissioners — Cybersecurity
- Insurance Information Institute — Cyber Insurance: A Key Part of a Robust Business Strategy
- National Association of Insurance Commissioners — Cybersecurity Risk Management
- National Association of Insurance Commissioners — Cyber Insurance Report
- National Association of Insurance Commissioners — Ransomware